L’essentiel : il n’existe pas une solution de contrôle d’accès réseau, mais cinq briques qui répondent à des questions différentes. RADIUS/802.1X authentifie les équipements et les utilisateurs au moment où ils se branchent sur le LAN ou le WiFi. Le VPN protège un flux qui traverse Internet, pas l’accès local. Le bastion encadre les sessions d’administration privilégiées. Le NAC ajoute le profilage et la conformité du poste par-dessus 802.1X. La segmentation limite ce qu’un accès légitime peut atteindre. Un projet qui confond ces rôles finit avec un VPN surdimensionné et un LAN ouvert à qui branche un câble.
En entreprise, sécuriser les accès réseau ne consiste pas à empiler des produits : il s’agit de décider, pour chaque point d’entrée, qui prouve son identité, avec quel protocole, et vers quoi il est autorisé ensuite. L’ANSSI consacre un guide entier à ce sujet, les Recommandations de déploiement du protocole 802.1X pour le contrôle d’accès à des réseaux locaux (ANSSI-PA-043, version 1.0 du 07/08/2018), dont la première recommandation est sans ambiguïté : « l’utilisation du protocole RADIUS est recommandée » dès qu’un réseau à accès contrôlé doit être mis en place (R1, p. 7). Cet article compare les cinq briques, indique laquelle traite quel risque, et donne l’ordre de déploiement que nous appliquons chez nos clients PME et ETI multi-sites.
Sommaire
- Quelle brique pour quel usage : le tableau de décision
- RADIUS et 802.1X : quelle différence et à quoi servent-ils ?
- Quand le VPN est-il la bonne brique — et quand ne l’est-il pas ?
- À quoi sert un bastion d’administration ?
- NAC : faut-il un NAC quand on a déjà 802.1X ?
- Comment combiner les briques dans une PME multi-sites ?
- Par où commencer : l’ordre de déploiement
- FAQ
Quelle brique pour quel usage : le tableau de décision
Les cinq briques ne sont pas concurrentes : elles couvrent des moments différents du parcours d’un accès. Le tableau ci-dessous les positionne sur ce qu’elles authentifient réellement, et surtout sur ce qu’elles ne font pas — c’est cette seconde colonne qui explique la plupart des architectures bancales.

| Brique | Ce qu’elle authentifie | Où elle s’applique | Usage typique | Ce qu’elle ne fait PAS |
|---|---|---|---|---|
| RADIUS (serveur AAA) | L’identité : utilisateur, machine, certificat | Au centre : interrogé par les commutateurs, bornes WiFi, VPN | Point d’autorité unique pour toutes les authentifications réseau | Il ne bloque rien lui-même : il répond « accepté / refusé » à un équipement qui, lui, applique la décision |
| 802.1X (protocole) | Le poste ou l’utilisateur, avant l’attribution d’une adresse IP | Sur le port du commutateur et sur le SSID WiFi | Empêcher qu’un équipement inconnu branché sur une prise accède au LAN | Il ne vérifie pas l’état de santé du poste (antivirus, correctifs, chiffrement) |
| VPN (IPsec, WireGuard, OpenVPN) | Un tunnel et son extrémité distante | Entre deux sites, ou entre un poste nomade et le SI | Télétravail, interconnexion de sites, accès partenaires | Il ne segmente pas : un VPN mal cloisonné donne un accès large au réseau interne |
| Bastion (jump server / PAM) | Les sessions d’administration privilégiées | En coupure devant les serveurs et équipements d’administration | Tracer et enregistrer qui administre quoi, y compris les prestataires | Il ne protège pas les accès bureautiques ordinaires |
| NAC (contrôle d’accès réseau) | L’identité et la posture de conformité de l’équipement | Par-dessus 802.1X, sur l’ensemble du parc | Parcs hétérogènes, BYOD, IoT, caméras, imprimantes | Il ne remplace pas la segmentation : il l’alimente en décidant du VLAN d’affectation |
La règle de lecture : 802.1X et RADIUS traitent l’accès local, le VPN l’accès distant, le bastion l’accès privilégié. Trois questions différentes, trois briques. Le NAC et la segmentation ne sont pas des points d’entrée : ce sont des couches qui déterminent jusqu’où va un accès déjà accordé.
RADIUS et 802.1X : quelle différence et à quoi servent-ils ?
802.1X est le protocole d’authentification qui s’exécute sur le port réseau ; RADIUS est le protocole qui transporte la demande jusqu’au serveur qui détient les identités. Les deux travaillent ensemble : le commutateur ou la borne WiFi (l’authentificateur) relaie la demande du poste (le supplicant) vers le serveur RADIUS, qui tranche. C’est pourquoi la question « 802.1X ou RADIUS ? » n’a pas de réponse : on déploie les deux, et le détail du fonctionnement du serveur RADIUS conditionne la solidité de l’ensemble.
Le choix décisif n’est pas celui du serveur, mais celui de la méthode EAP. L’ANSSI est explicite dans ANSSI-PA-043 : « Les méthodes d’authentification EAP-TLS, EAP-TTLS et EAP-PEAP dans ses dernières versions peuvent respecter la recommandation R5 », tandis que « les méthodes d’authentification non encapsulées telles que EAP-MSCHAPv2 et EAP-MD5 ne respectent pas cette recommandation » (R5, p. 13). La recommandation R6 va plus loin : « L’authentification de supplicants à l’aide de méthodes non encapsulées n’est pas recommandée » (p. 14). Sur EAP-TLS, le guide note que « ce protocole d’authentification est considéré comme sûr » et qu’il « nécessite que le serveur et chaque supplicant possèdent un certificat » (p. 10) ; sur EAP-MSCHAPv2, que « cette méthode offre un niveau de sécurité faible » (p. 10).
Deux pièges reviennent systématiquement en audit. Le premier : s’arrêter à l’authentification sans politique d’autorisation. L’ANSSI le formule en R3 : « la politique d’accès tout supplicant authentifié est autorisé n’est pas recommandée » (p. 12) — authentifier un poste ne dit pas vers quel VLAN l’envoyer. Le second : le WiFi laissé en clé partagée. La recommandation R7 est claire, « il est recommandé de déployer un réseau WPA2-Enterprise » (p. 14), c’est-à-dire adossé à RADIUS plutôt qu’à un mot de passe unique affiché en salle de pause. Le détail du déploiement est couvert dans notre article RADIUS WiFi 802.1X : fonctionnement et déploiement, et l’intégration avec l’annuaire existant dans Serveur RADIUS et Active Directory.
Une précision de méthode, puisqu’elle est rarement rappelée : l’ANSSI indique elle-même en préambule de ce guide que « ces recommandations n’ont pas de caractère normatif ». Elles constituent un état de l’art, pas une obligation réglementaire directe.
Quand le VPN est-il la bonne brique — et quand ne l’est-il pas ?
Le VPN répond à une seule question : comment protéger un flux qui sort de vos murs. Il est pertinent pour l’interconnexion de sites, le télétravail et les accès prestataires. Il est hors sujet pour contrôler qui se branche sur une prise Ethernet au siège — et c’est l’erreur d’architecture la plus coûteuse, parce qu’elle donne l’illusion d’une sécurité d’accès alors que le LAN reste ouvert.

Dans son Guide d’hygiène informatique — renforcer la sécurité de son système d’information en 42 mesures, l’ANSSI place le nomadisme dans la mesure 22, « Mettre en place une passerelle d’accès sécurisé à Internet », dont le niveau renforcé précise qu’« il est fortement recommandé que les postes nomades établissent au préalable une connexion sécurisée au système d’information de l’entité ». Le choix du protocole, lui, dépend de l’usage : le site-à-site permanent et la compatibilité des équipements favorisent IPsec, la mobilité et la simplicité favorisent WireGuard. Le comparatif OpenVPN / WireGuard / IKEv2 détaille les arbitrages. Pour une infrastructure gérée de bout en bout, notre offre de VPN d’entreprise managé intègre le tunnel, la supervision et le renouvellement des certificats.
Le point de vigilance est le cloisonnement en sortie de tunnel. Un collaborateur en télétravail n’a pas besoin d’atteindre l’ensemble du réseau : il a besoin de trois ou quatre applications. La mesure 19 de l’ANSSI, « Segmenter le réseau et mettre en place un cloisonnement entre ces zones », rappelle qu’« il est important, dès la conception de l’architecture réseau, de raisonner par segmentation en zones ». Un VPN qui débouche sur un réseau plat transforme un poste compromis en accès généralisé. A noter que cette segmentation est pertinente, pas uniquement sur un LAN d’entreprise, mais également sur son WLAN (Wi-Fi).
À quoi sert un bastion d’administration ?
Un bastion est un point de passage obligé pour les sessions d’administration : au lieu de se connecter directement en SSH ou RDP sur un serveur, l’administrateur s’authentifie sur le bastion, qui ouvre la session à sa place, l’enregistre et conserve la trace de ce qui a été fait. Son intérêt n’est pas de chiffrer — le VPN le fait déjà — mais de rendre les accès privilégiés nominatifs, traçables et révocables en un seul endroit.
Cette brique devient structurante dès qu’un prestataire externe administre une partie du SI, cas courant en PME : sans bastion, la révocation d’un accès prestataire suppose de passer sur chaque équipement. Le fonctionnement détaillé, les architectures possibles et les limites sont traités dans notre guide Serveur bastion : définition, architecture et déploiement.
NAC : faut-il un NAC quand on a déjà 802.1X ?
Non, si votre parc est homogène et maîtrisé : 802.1X suffit à écarter les équipements inconnus. Oui, dès que le réseau accueille des objets qui ne savent pas s’authentifier — caméras, imprimantes, automates, badgeuses, capteurs — ou des terminaux personnels. Le NAC ajoute alors deux fonctions que 802.1X ne couvre pas : le profilage (identifier la nature d’un équipement qui ne présente pas d’identité) et l’évaluation de la conformité du poste avant admission.
La question se traduit en pratique par une décision de VLAN : un équipement reconnu et conforme rejoint le réseau de production, un équipement inconnu part dans un segment de quarantaine, un visiteur passe par un portail captif WiFi isolé du réseau interne. Le socle minimal attendu reste cependant celui de la mesure 7 du guide d’hygiène : « Autoriser la connexion au réseau de l’entité aux seuls équipements maîtrisés », dont le niveau renforcé mentionne « l’authentification des postes sur le réseau (par exemple à l’aide du standard 802.1X ou d’un équivalent) ».
Comment combiner les briques dans une PME multi-sites ?
L’architecture de référence que nous déployons typiquement articule les cinq briques autour d’un serveur RADIUS unique, mutualisé entre le filaire et le WiFi, et d’une segmentation en quatre zones minimum : production, invités, équipements non authentifiables (alarmes, caméras), administration. Chaque zone a sa politique de filtrage sur le pare-feu managé, et l’affectation de VLAN est décidée par le RADIUS au moment de l’authentification, pas configurée port par port.
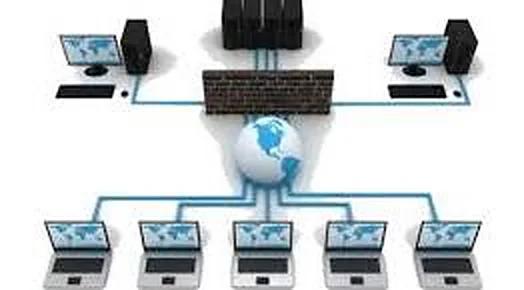
Concrètement, sur un réseau local managé : les postes de l’entreprise s’authentifient en 802.1X avec certificat et rejoignent la production ; le WiFi d’entreprise utilise le même RADIUS en WPA2/WPA3-Enterprise ; le WiFi invité est cloisonné derrière un portail captif ; les caméras et automates sont admis sur authentification par certificat ou, à défaut, isolés dans un VLAN dédié sans route vers la production ; les administrateurs et prestataires passent par le bastion ; les sites distants et les nomades arrivent par VPN IPsec, avec un filtrage applicatif en sortie de tunnel.
Ce découpage a un effet mesurable au-delà de la sécurité : il rend les incidents diagnosticables. Quand un équipement ne joint plus le réseau, la réponse du RADIUS indique précisément si le refus vient de l’identité, du certificat ou de la politique d’autorisation.
Par où commencer : l’ordre de déploiement
L’ordre compte, parce que chaque étape dépend de la précédente. Les projets qui échouent commencent presque toujours par activer 802.1X avant d’avoir un inventaire fiable — et découvrent le lundi matin que les imprimantes, les téléphones et la pointeuse n’authentifient pas.
- Inventorier les équipements et identifier ceux qui ne savent pas s’authentifier. C’est le prérequis, pas une formalité.
- Déployer RADIUS et l’adosser à l’annuaire existant, puis traiter le WiFi d’abord : le périmètre est net et le risque de coupure plus faible qu’en filaire.
- Segmenter et définir la politique d’autorisation (quel profil vers quel VLAN) avant d’activer 802.1X sur le filaire.
- Activer 802.1X en filaire par vagues, avec un mode de surveillance avant blocage, puis mettre les accès privilégiés derrière le bastion.
Sur la pression réelle qui justifie ce chantier, un repère sourcé vaut mieux qu’un argument d’urgence. Dans l’ENISA Threat Landscape 2026 (publié en septembre 2026, sur la période du 1er janvier au 31 décembre 2025, 8 257 incidents analysés), l’agence européenne indique que, parmi les incidents d’accès non autorisé pour lesquels un vecteur d’intrusion a pu être identifié — soit 5,2 % d’entre eux —, 60,4 % exploitaient une vulnérabilité (p. 11). La base de calcul est étroite et l’ENISA le signale elle-même : ce chiffre documente les vecteurs identifiés, pas l’ensemble des intrusions. Il reste que l’accès non autorisé constitue une catégorie d’incident majeure à l’échelle européenne, et que le contrôle d’accès réseau est la contre-mesure qui s’applique en amont.
Conclusion
Retenez la répartition des rôles : 802.1X et RADIUS pour l’accès local, le VPN pour l’accès distant, le bastion pour l’accès privilégié, le NAC et la segmentation pour borner ce qu’un accès autorisé peut atteindre. Un projet de contrôle d’accès réussi ne commence pas par l’achat d’une solution, mais par un inventaire et une politique d’autorisation. Le reste est de la mise en œuvre — et elle est d’autant plus simple que les briques sont exploitées par la même équipe.
Pour faire le point sur votre architecture actuelle et identifier la brique manquante, demandez un audit de vos accès réseau.
FAQ
802.1X, c’est quoi ?
802.1X est une norme IEEE d’authentification qui s’exécute sur un port réseau, filaire ou WiFi, avant qu’un équipement n’obtienne un accès. Trois rôles interviennent : le supplicant (le poste), l’authentificateur (le commutateur ou la borne) et le serveur d’authentification, généralement un serveur RADIUS. Tant que l’authentification n’a pas abouti, le port ne transmet que le trafic d’authentification.
802.1X ou RADIUS : quelle différence ?
Ce ne sont pas des alternatives mais deux maillons de la même chaîne. 802.1X est le protocole qui encadre l’échange d’authentification entre le poste et l’équipement réseau ; RADIUS est le protocole qui transporte cette demande vers le serveur détenant les identités et rapporte sa décision. L’ANSSI recommande RADIUS comme protocole AAA dès qu’un réseau à accès contrôlé est mis en place (ANSSI-PA-043, R1).
À quoi sert un bastion d’administration ?
Un bastion sert de point de passage unique et surveillé pour les sessions d’administration privilégiées. Il rend les accès nominatifs, enregistre les sessions et permet de révoquer un accès — notamment prestataire — en un seul endroit plutôt qu’équipement par équipement. Il complète le VPN, qui chiffre le transport, mais ne trace pas qui a fait quoi sur quel serveur.
Sources
- ANSSI, Recommandations de déploiement du protocole 802.1X pour le contrôle d’accès à des réseaux locaux, ANSSI-PA-043, version 1.0 du 07/08/2018.
- ANSSI, Guide d’hygiène informatique — renforcer la sécurité de son système d’information en 42 mesures.
- ENISA, ENISA Threat Landscape 2026, septembre 2026.