Sommaire
- Anatomie d’une vulnérabilité accessible : pourquoi Danfoss et Dixell étaient en première ligne
- L’atteinte à la chaîne du froid : quand la télémaintenance devient une arme
- Ce que la Gateway Edge change à chaque étape
- Tableau comparatif : approche classique et Gateway Edge
- FAQ sécurité OT et télémaintenance
- Conclusion : ce que les RSSI et directeurs d’exploitation doivent retenir
- Sources
En bref. Dans la nuit du 11 au 12 octobre 2026, des attaquants ont modifié à distance les cycles de dégivrage de régulateurs de froid Danfoss (AK-SM, AK-SC) dans plusieurs centaines de supermarchés ; le CERT-FR a ensuite ajouté les boîtiers Copeland et Dixell xweb à son alerte. Le vecteur exact n’est pas établi. Ce qui est établi : des interfaces de gestion joignables depuis Internet, et une consigne officielle claire, ne laisser passer la télémaintenance que par un VPN sécurisé ou un réseau protégé. Une Gateway Edge neutralise la joignabilité depuis Internet ; elle ne corrige ni la faille ni l’équipement en fin de vie.
Dans la nuit du 11 au 12 octobre 2026, des attaquants ont modifié à distance les paramètres de dégivrage de régulateurs frigorifiques dans plusieurs centaines de supermarchés français. D’après l’AFP, relayée par Le Monde Informatique, au moins 300 magasins Intermarché et Netto, moins d’une centaine de Coopérative U, plusieurs E.Leclerc et une trentaine de Monoprix ont été touchés. BFMTV, citée par la même source, fait état de températures montées à 50 °C. Le parquet de Paris a ouvert une enquête et évoque des départs de feu, dont le lien avec l’attaque reste à établir.
Le CERT-FR a publié l’alerte CERTFR-2026-ALE-012 : contrôleurs Danfoss séries AK-SM et AK-SC, puis, depuis le 13 octobre, boîtiers Copeland xweb et Dixell xweb. Le PDG de Coopérative U a qualifié l’attaque d’« inédite ». Elle marque un tournant parce qu’elle fait d’une fonction OT discrète, la régulation du froid, un moyen de destruction physique de stocks, sans malware spectaculaire.
L’objection la plus solide à la thèse de cet article. Danfoss attribue l’incident à des contrôleurs obsolètes (AK-SM 800, AK-SC 355) ou non mis à jour (AK-SM 800A), selon Next. Dire que « ce n’est pas le régulateur qui a failli » serait donc excessif : il existe des failles documentées. La thèse défendable est plus précise : ces failles ne deviennent exploitables en masse que parce que l’interface de gestion est joignable depuis Internet, et c’est la gestion de l’accès distant qui fait la différence.
Anatomie d’une vulnérabilité accessible : pourquoi Danfoss et Dixell étaient en première ligne
Une exposition mesurable. Claroty dénombre 2 765 AK-SM 800A joignables sur Internet (scan Censys). Baptiste Robert, cité par Tom’s Guide, compte 2 752 systèmes Danfoss en ligne, dont 1 590 en France. Les méthodes diffèrent, les deux chiffres ne s’additionnent pas.
Des failles publiques. Selon la recherche de Claroty Team82 sur l’AK-SM 800A :
- CVE-2025-41450 (CVSS 8,2) : contournement d’authentification par un « code of the day » calculé à partir de la seule date ;
- CVE-2025-41451 (CVSS 7,6) : injection de commandes après authentification, corrigée en R4.3.1 (avis DSA-2025-08-01) ;
- CVE-2025-41452 (CVSS 5,4) : déni de service après authentification.
Des réglages de base négligés. Le CERT-FR demande de changer les mots de passe par défaut et de passer les Danfoss en mode de sécurité « Strict ».
Côté Dixell. Je n’ai trouvé aucun CVE public lié à l’attaque. Le bulletin de Copeland de février 2026 vise « tous les modèles XWEB PRO exposés à Internet » et indique que le firmware 1.13 corrige les vulnérabilités connues. Niveau de confiance sur un lien entre ce bulletin et l’attaque : inconnu.
Le vecteur reste non établi. L’ANSSI parle de « rien de réellement établi ». Je ne peux pas confirmer que les CVE ci-dessus ont servi.
Le piège de la fin de vie. Les AK-SM 800 et AK-SC 355 ne reçoivent plus de mises à jour de sécurité. Le CERT-FR avertit qu’un équipement en fin de vie laissé exposé présente « un risque de compromission très élevé » et qu’un reset factory supprime les persistances mais laisse l’équipement vulnérable. En environnement industriel, patcher ou remplacer des milliers de contrôleurs prend des mois, parfois des années.
L’atteinte à la chaîne du froid : quand la télémaintenance devient une arme
Le dégivrage forcé détourne une fonction normale : le cycle de dégivrage dure habituellement environ 2 heures par jour ; selon BFMTV (via Next), il a été remplacé par un dégivrage continu à 50 °C. Ce détail compte : modifier un cycle est une action d’administration ordinaire. Pour le contrôleur, une session authentifiée qui change une plage horaire ressemble à une intervention de maintenance. Le CERT-FR demande d’ailleurs de contrôler « en particulier les plages de dégivrage ».
La limite des approches classiques. Le CERT-FR range l’exposition directe parmi les pratiques à bannir et recommande un VPN sécurisé ou un réseau protégé ; il traite le filtrage des IP sources du prestataire comme une mesure d’urgence non pérenne. Le VPN d’entreprise reste donc un progrès. Sa limite tient au périmètre : un compte VPN donne typiquement accès à un segment réseau entier, souvent sans limite de durée, alors que le frigoriste n’a besoin que d’une interface sur un équipement.
Ce que la Gateway Edge change à chaque étape
Cette section décrit ce que la documentation de la plateforme permet d’affirmer. Deux fonctions souvent attendues dans ce type de produit, l’inspection des commandes et le virtual patching, n’y sont pas documentées ; je ne les présente pas comme acquises.
Étape 1 : rendre l’équipement invisible
Le contrôleur n’a plus besoin d’IP publique ni de redirection de port. La Gateway Edge établit elle-même un tunnel WireGuard sortant vers un relais, qui lit le nom d’hôte dans le SNI et transmet la connexion sans la déchiffrer. Sans code d’accès, toute requête reçoit un 401 sans autre information.
- Neutralisé : le scan d’adresses IP et l’indexation de l’interface par les moteurs d’équipements.
- Réduit : la découverte par nom d’hôte. Les certificats Let’s Encrypt figurent dans les journaux publics de transparence, donc le nom du service peut être trouvé ; la protection repose alors sur le code, pas sur l’obscurité (confiance : modérée, analyse de l’auteur).
Étape 2 : un accès prestataire sous contrôle strict
L’opérateur génère un code d’accès par service, valable 1 heure, 8 heures, 1 jour ou 1 semaine, sans option permanente. Le code ne s’affiche qu’une fois, ne vaut que pour un service et se révoque immédiatement. La documentation recommande un code par personne ou par usage.
- Neutralisé : la prise de contrôle par un attaquant sans code, y compris par une faille d’authentification comme CVE-2025-41450, puisque la requête n’atteint jamais le contrôleur.
- Réduit : le risque d’un code détenu par un tiers, borné à sa durée de validité.
- Non documenté : une authentification multifacteur du prestataire et la coupure d’une session déjà ouverte lors d’une révocation. À tester avant de s’y fier.
Étape 3 : filtrage applicatif et comportemental

Ce que la plateforme documente : un pare-feu pf en refus par défaut, de la segmentation par VLAN, des journaux (agent, pare-feu, système) exportables en syslog, et une détection d’intrusion en détection seule, sans blocage, qui n’inspecte pas le trafic chiffré.
- Réduit : le mouvement latéral et les communications sortantes d’un contrôleur compromis, à condition d’écrire les règles de sortie (les règles DNS et NTP sortants sont activées par défaut, le reste est à définir).
- Non couvert : le blocage d’une commande légitime en apparence, comme un dégivrage forcé répété. La documentation ne décrit pas de filtrage par chemin d’URL ni par paramètre. Ce garde-fou doit venir d’ailleurs : alarmes de température indépendantes du contrôleur et, à titre de recommandation d’ingénierie, limite haute matérielle sur les installations à risque d’incendie.
Étape 4 : le matériel obsolète
Aucun virtual patching n’est documenté : la Gateway Edge ne corrige pas une faille, elle retire le chemin qui y mène depuis Internet. Pour un AK-SM 800 ou un AK-SC 355, c’est une mesure compensatoire, pas une réparation.
- Réduit : l’exposition externe d’un équipement qui ne sera plus corrigé.
- Non couvert : une attaque depuis le réseau interne du magasin ou avec un code valide. Le remplacement recommandé par Danfoss reste nécessaire.
Tableau comparatif : approche classique et Gateway Edge
Les colonnes 1 et 2 décrivent des pratiques courantes ; la configuration réelle varie selon les sites.
| Critère | Accès direct par IP publique | VPN traditionnel | Gateway Edge Citypassenger |
|---|---|---|---|
| Visibilité sur Internet | Totale, indexable | Concentrateur VPN exposé | Aucun port entrant ; 401 sans code |
| Gestion des prestataires | Comptes du contrôleur | Comptes VPN | Codes temporaires par service |
| Durée d’accès | Permanente | Selon la politique du VPN | 1 h à 1 semaine, jamais permanent |
| Périmètre atteint | Interface du contrôleur | Typiquement un segment réseau | Un service, une cible LAN |
| Matériel en fin de vie | Exposé et non corrigeable | Protégé en amont, faille intacte | Chemin externe retiré, faille intacte |
| Inspection des commandes | Aucune | Aucune par défaut | Non documentée |
| Traçabilité | Journaux du contrôleur | Journaux VPN | Journaux pare-feu et agent ; journalisation des codes non documentée |
FAQ sécurité OT et télémaintenance
Pourquoi un VPN classique ne protège-t-il pas contre les failles des boîtiers de froid ?
Un VPN protège le transport et authentifie l’appelant, mais il ne corrige pas le contrôleur et ouvre en général l’accès à un segment réseau, souvent en permanence. Une faille après authentification, comme CVE-2025-41451, reste exploitable par tout compte VPN valide. Le CERT-FR recommande néanmoins le VPN face à l’exposition directe.
Comment sécuriser des régulateurs OT en fin de vie sans changer d’équipement ?
En retirant leur exposition à Internet, en les isolant dans un VLAN dédié avec des flux sortants limités, en réservant l’accès à des codes temporaires et en ajoutant des alarmes de température indépendantes. Cela réduit le risque sans l’éliminer : le CERT-FR indique qu’un équipement en fin de vie sans correctif reste vulnérable, et Danfoss recommande son remplacement.
Quel est l’impact d’une Gateway Edge sur l’intervention quotidienne des frigoristes ?
Le frigoriste demande un code, ou l’opérateur lui en génère un, puis se connecte à l’URL du service. La documentation n’indique pas de changement d’outil côté contrôleur. La contrainte nouvelle est organisationnelle : émettre un code par intervention et le révoquer ensuite. Aucune mesure de la charge opérationnelle n’est disponible dans les sources lues.
Conclusion : ce que les RSSI et directeurs d’exploitation doivent retenir
- L’attaque a visé des interfaces de gestion joignables depuis Internet ; le vecteur exact n’est pas établi.
- Le correctif et le remplacement des équipements en fin de vie restent indispensables.
- Réduire la joignabilité et la durée des accès prestataires est la mesure structurelle que le CERT-FR demande (« VPN sécurisé ou réseau protégé »).
- Le dernier rempart est hors réseau : alarmes et limites matérielles indépendantes du logiciel de régulation.
Évaluez votre exposition OT. Listez vos contrôleurs de froid, leur firmware et leur visibilité sur Internet, puis découvrez comment la Gateway Edge Citypassenger supprime l’exposition directe : pare-feu managé Citypassenger.
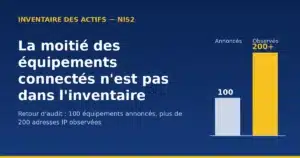
Pour aller plus loin : l’inventaire des actifs réseau et NIS2 (retrouver les équipements OT oubliés), ce que NIS2 change pour le réseau, le WiFi et le pare-feu et le cas des garages piratés au SIV.
Sources
- CERT-FR, CERTFR-2026-ALE-012 (12 et 13 octobre 2026)
- Claroty Team82, « Freeze the controller, Defrost the food »
- Copeland, bulletin de sécurité XWEB PRO, février 2026
- Le Monde Informatique, 13 octobre 2026
- Next, 12 et 13 octobre 2026
- Tom’s Guide France, 14 octobre 2026
- Documentation Digilan Edge Platform : services publiés
Faits arrêtés au 19 octobre 2026, enquête en cours.