
Sommaire
- Qu’est-ce que NIS2, et où en est la France ?
- Qui est concerné, et à partir de quand ?
- Ce que NIS2 impose concrètement à un réseau d’entreprise
- WiFi géré : segmentation, authentification, traçabilité
- SD-WAN et pare-feu managé : chiffrement et notification d’incident
- Se mettre en ordre de marche sans attendre la loi française
- FAQ
En bref. NIS2 est le texte européen entré en application en 2023 qui oblige les entreprises moyennes et grandes de secteurs classés critiques — énergie, santé, transport, numérique, mais aussi eau, gestion des déchets ou industrie — à mettre en œuvre dix mesures de cybersécurité minimales : gestion des risques, authentification renforcée, chiffrement, sécurisation de la chaîne d’approvisionnement, et notification d’un incident en 24 heures. Au 21 septembre 2026, la France n’a toujours pas transposé ce texte dans sa loi nationale, ce qui ne suspend en rien les obligations à l’échelle européenne, ni les poursuites que la Commission européenne a engagées contre elle devant la Cour de justice de l’UE. Sur le plan du réseau, trois chantiers concentrent l’essentiel du sujet : un WiFi segmenté et authentifié, un pare-feu capable de journaliser et d’alerter, un SD-WAN qui chiffre les flux entre sites.
Qu’est-ce que NIS2, et où en est la France ?
NIS2 (Network and Information Security 2, directive (UE) 2022/2555) succède à la première directive NIS de 2016, avec un périmètre nettement élargi. Le texte est arrêté au niveau européen depuis décembre 2022 : ce qui bloque encore, c’est sa transposition en droit français.
Les retards s’accumulent sur ce dossier. L’échéance de transposition fixée aux États membres, le 17 octobre 2024, est passée sans que la France n’ait légiféré. Un projet de loi « résilience » existe bien : déposé au Sénat le 15 octobre 2024, adopté en première lecture le 12 mars 2025, puis amendé par l’Assemblée nationale le 10 septembre 2025 — sans qu’aucune séance publique ne l’ait examiné depuis. Le 8 juillet 2026, la Commission européenne a franchi un cap en saisissant la Cour de justice de l’Union européenne contre la France, aux côtés de l’Espagne, de l’Irlande et des Pays-Bas, avec une demande de sanctions financières pour ce défaut de transposition (Siècle Digital, 9 juillet 2026). Un passage devant le Parlement est évoqué pour septembre 2026, sans certitude à ce jour.
Ce vide législatif français ne change rien à l’urgence de s’y préparer : le contenu des obligations est déjà fixé par le texte européen, et l’ANSSI publie sa doctrine d’application sur cyber.gouv.fr. Attendre la promulgation pour commencer revient à découvrir son périmètre de conformité au moment où un contrôle s’annonce.
Qui est concerné, et à partir de quand ?
NIS2 couvre un périmètre bien plus large que NIS1 : on parle d’environ 15 000 entités françaises désormais concernées, contre 500 sous le régime actuel. Deux catégories structurent le texte.
Les entités essentielles rassemblent les grandes entreprises appartenant aux onze secteurs classés « hautement critiques » — énergie, santé, eau potable, transports, banque, infrastructures numériques, administration publique, espace, entre autres — et sont soumises à une supervision ex ante, avec des inspections possibles avant tout incident.
Les entités importantes, elles, regroupent des entreprises moyennes à grandes issues d’autres secteurs critiques : production et distribution de biens essentiels, services postaux, gestion des déchets, industrie chimique. Leur supervision est ex post : elle se déclenche après un incident, pas avant.
Le détail des critères d’éligibilité et du calendrier pour une PME est traité dans notre guide NIS2 pour les PME ; pour le secteur public, voir le mémo NIS2 & CRA des collectivités.
Le seuil retenu pour entrer dans le champ de la directive correspond à une entreprise moyenne : au moins 50 salariés, ou un chiffre d’affaires et un bilan qui dépassent chacun 10 millions d’euros. Pour beaucoup de groupes multi-sites et de collectivités, cela change la donne : ce n’est plus la taille du siège qui compte, mais le périmètre consolidé de l’entité entière.
Ce que NIS2 impose concrètement à un réseau d’entreprise
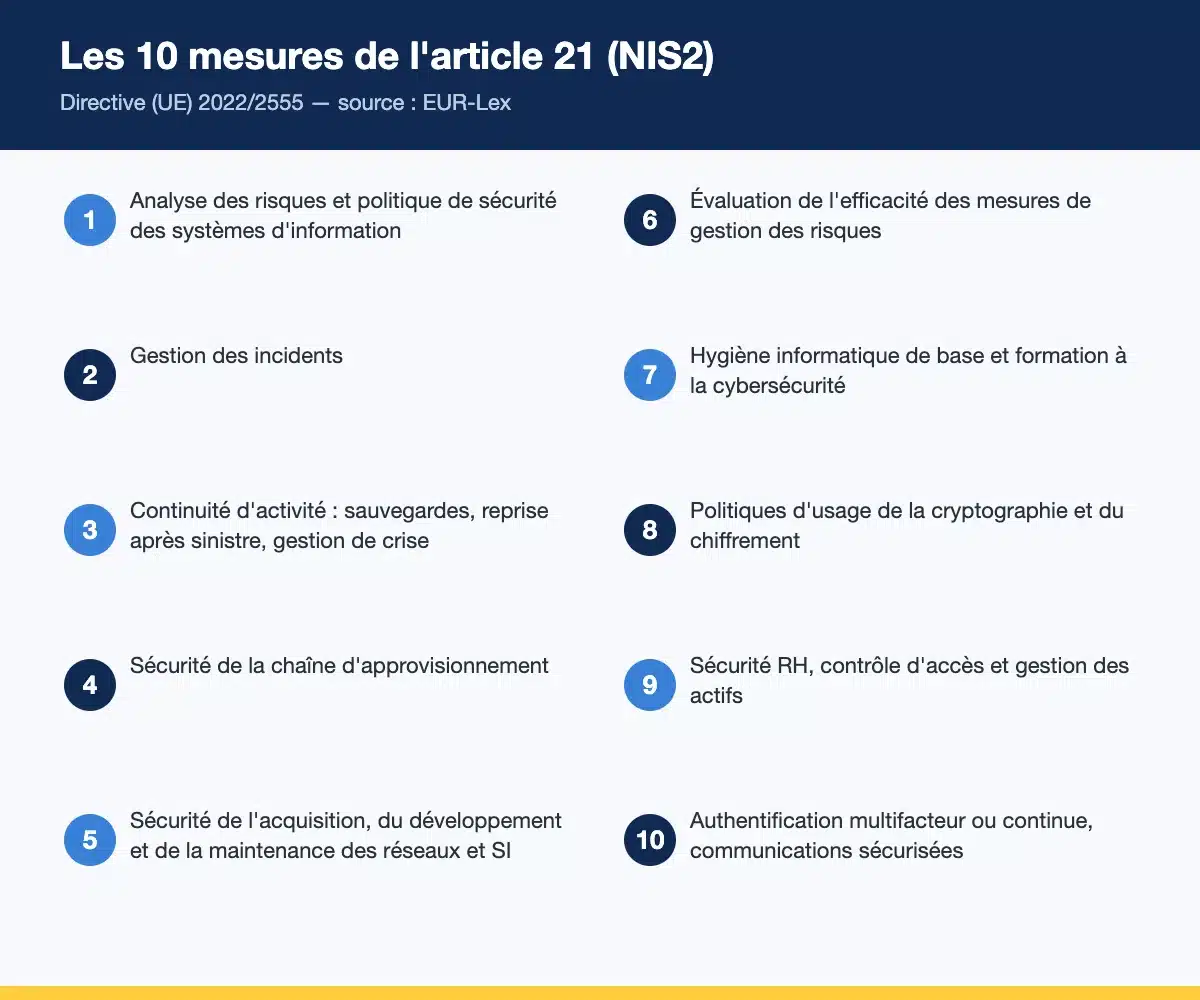
Dix familles de mesures minimales figurent à l’article 21 de la directive. Trois d’entre elles touchent directement l’infrastructure réseau, et c’est précisément là que la plupart des entreprises mesurent l’écart avec leur existant : l’authentification multifacteur, la cryptographie et le chiffrement des flux, et l’hygiène informatique — segmentation, gestion des accès, mise à jour des équipements.
L’article 23 y ajoute un calendrier de notification d’incident précis, et contraignant pour toute entité concernée : une alerte précoce sous 24 heures, une notification complète sous 72 heures, un rapport final dans le mois qui suit. Un réseau qui ne conserve aucune trace de son activité — ou qui en conserve sans pouvoir la remonter rapidement — place l’entreprise en défaut avant même d’avoir pu évaluer la gravité réelle de l’incident.
Le niveau des sanctions ne laisse pas de doute sur l’intention dissuasive du texte : jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires mondial pour une entité essentielle, 7 millions d’euros ou 1,4 % pour une entité importante. La directive engage également les dirigeants eux-mêmes, tenus d’approuver les mesures de gestion des risques ; en cas de manquement grave d’une entité essentielle, une interdiction temporaire d’exercer des fonctions dirigeantes est prévue.
En pratique, trois briques d’infrastructure absorbent l’essentiel de ces exigences : le WiFi pour l’accès et l’authentification, le pare-feu pour la visibilité et la journalisation, le SD-WAN pour le chiffrement et la continuité entre sites.
WiFi géré : segmentation, authentification, traçabilité
Pour répondre aux critères NIS2, un WiFi d’entreprise doit tenir sur trois piliers : des réseaux segmentés, une authentification individuelle par utilisateur, et la capacité de savoir a posteriori qui s’est connecté, quand, et depuis quel appareil.
Un point d’accès WiFi ouvert à tous avec une seule clé partagée ne remplit aucune de ces trois conditions. La segmentation, elle, isole le trafic invité, le trafic métier et celui des équipements industriels ou de diagnostic sur des réseaux logiques distincts — de sorte qu’une intrusion sur l’un ne se propage pas aux autres. C’est un principe déjà présent dans la conception même du WiFi managé.
L’authentification individuelle, quant à elle, repose sur le protocole 802.1X adossé à un serveur RADIUS : chaque utilisateur ou équipement s’identifie avec ses propres identifiants, ce qui permet de couper un accès précis sans interrompre tout le réseau, et de reconstituer après coup qui était connecté au moment d’un incident. Le fonctionnement de cette authentification, et son intégration à un annuaire d’entreprise, sont détaillés dans notre article sur le RADIUS et le 802.1X.
Sans ces deux briques, tenir la fenêtre de 72 heures que l’article 23 impose pour notifier un incident relève de la gageure : on ne documente pas ce qu’on n’a jamais tracé.
SD-WAN et pare-feu managé : chiffrement et notification d’incident
Pour une entreprise répartie sur plusieurs sites, ce sont le SD-WAN et le pare-feu managé qui couvrent le volet « chiffrement des flux » et « visibilité centralisée » exigé par l’article 21 de NIS2.
Un SD-WAN chiffre nativement les communications entre sites. Il remplace des liaisons historiques souvent peu supervisées et centralise la politique de sécurité, plutôt que de la laisser répartie sur des routeurs configurés un par un dans chaque agence. La bascule d’une architecture WAN classique vers du SD-WAN, avec ses points de vigilance avant, pendant et après la transition, fait l’objet d’un article dédié sur la migration WAN vers SD-WAN.
C’est le pare-feu managé qui porte, de son côté, la détection et la remontée d’un incident : filtrage applicatif, inspection des flux, alertes déclenchées en temps réel. Sans cette chaîne d’alerte, le délai de 24 heures pour l’alerte précoce exigée par NIS2 devient intenable — un pare-feu qui se contente de bloquer sans journaliser ni notifier ne suffit pas. Ce qu’un pare-feu managé couvre réellement, au-delà du simple filtrage de ports, est détaillé dans un article à part.
Le chiffrement peut aussi passer par un tunnel VPN IPsec, entre sites ou vers le cloud — une brique complémentaire au SD-WAN pour les architectures hybrides, dont le fonctionnement et les cas d’usage sont documentés dans notre article sur le protocole IPsec.
Se mettre en ordre de marche sans attendre la loi française
L’absence de loi française ne justifie pas d’attendre : le texte européen est déjà connu dans le détail, et pour une entité essentielle, un contrôle ex post peut porter sur une période antérieure à la transposition. Trois étapes suffisent pour avancer sans reconstruire tout le réseau d’un bloc.
La première consiste à cartographier l’existant — quels équipements sont connectés, quels réseaux WiFi existent, où le trafic est chiffré et où il ne l’est pas. C’est le rôle d’un audit réseau et WiFi, qui documente précisément l’écart entre l’existant et les dix mesures de l’article 21, avant d’engager le moindre chantier.
La deuxième étape hiérarchise les correctifs par risque réel, pas par facilité technique : un WiFi non segmenté sur un site sensible pèse plus lourd qu’un pare-feu à jour sur un site secondaire. La troisième, souvent oubliée, consiste à outiller la chaîne de notification elle-même — qui alerte qui, sur quel canal, dans quel délai — car la meilleure infrastructure du monde ne sert à rien si personne ne sait déclencher la procédure des 24 heures le jour où un incident survient réellement.
L’ANSSI met à disposition un outil d’auto-évaluation gratuit, MesServicesCyber, pour situer une entité par rapport à son périmètre probable (messervices.cyber.gouv.fr/nis2) — un point de départ utile avant tout chantier d’infrastructure.
Un audit réseau reste, en pratique, le point de départ le plus concret : c’est lui qui transforme une obligation encore floue en une liste de correctifs priorisés et chiffrés.
FAQ
Quelles entreprises sont concernées par NIS2 ?
Toute entreprise d’au moins 50 salariés, ou dépassant 10 millions d’euros de chiffre d’affaires et de bilan, dès lors qu’elle opère dans l’un des dix-huit secteurs couverts par la directive : énergie, santé, transports, numérique, eau, industrie, déchets, services postaux, entre autres. Environ 15 000 entités françaises seraient concernées, contre 500 sous le régime NIS1 actuel.
NIS2 s’applique-t-elle déjà en France si la loi n’est pas votée ?
La directive européenne est en vigueur depuis 2023, et son échéance de transposition (17 octobre 2024) est largement dépassée, mais la loi française n’était toujours pas promulguée au 21 septembre 2026. Les modalités nationales précises ne sont donc pas encore opposables devant un juge français — ce qui ne dispense pas de s’y préparer : la Commission européenne poursuit activement la France pour ce retard, et le texte transposé devrait reprendre l’essentiel des exigences déjà fixées au niveau européen.
Que risque une entreprise qui ne respecte pas NIS2 ?
Une fois la loi française promulguée, les sanctions prévues par la directive atteignent 10 millions d’euros ou 2 % du chiffre d’affaires mondial pour une entité essentielle, 7 millions d’euros ou 1,4 % pour une entité importante — auxquelles s’ajoutent des mesures comme l’injonction de mise en conformité ou, pour les manquements les plus graves d’une entité essentielle, une interdiction temporaire d’exercer pour ses dirigeants.
Note de transparence : cet article présente l’état des lieux réglementaire tel que documenté par des sources officielles (ANSSI, texte de la directive) et par la presse spécialisée à la date de publication. Il ne constitue pas un conseil juridique ; la loi française de transposition n’étant pas promulguée, certaines modalités nationales (formulaires, autorité de contrôle désignée, délais de mise en conformité) restent à confirmer une fois le texte adopté.


