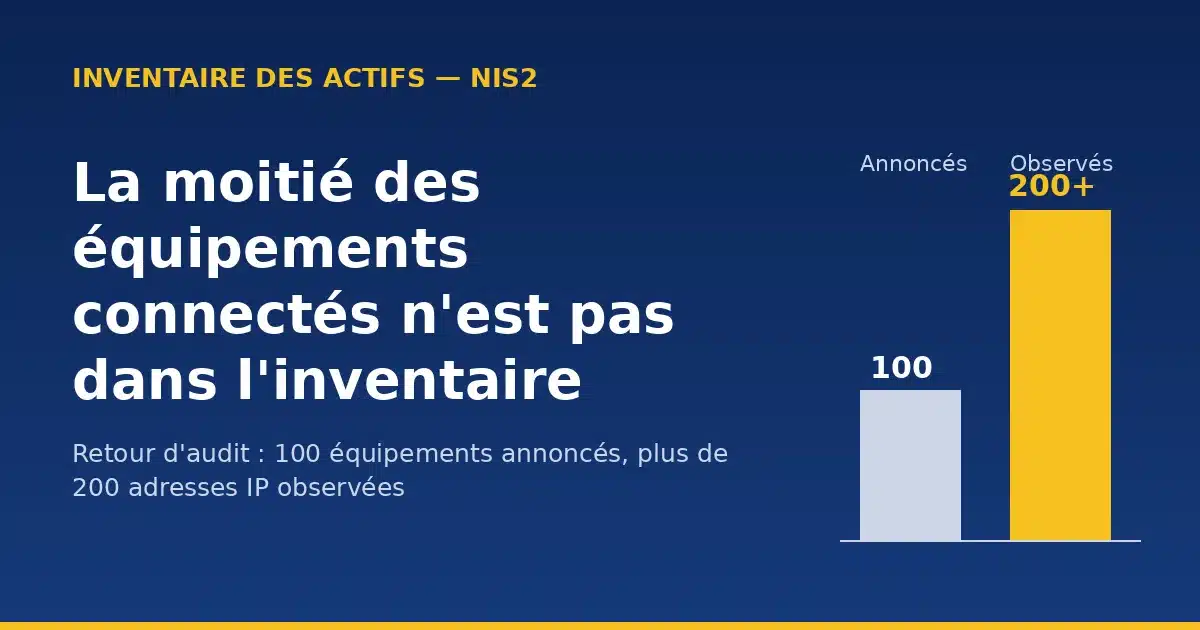
Réponse courte. Lors d’un audit de site, très souvent, nous observons que la moitié des équipements connectés sont absents de l’inventaire du client, selon Dalil Moad, directeur technique de Citypassenger. Le cas typique : le client annonce une centaine d’équipements, l’audit observe plus du double d’adresses IP. Téléphones, tablettes, imprimantes et terminaux de paiement (TPE) sont les plus souvent oubliés. Or leur administration conditionne le bon fonctionnement du réseau, permet d’éviter les conflits d’adresses IP et renforce la sécurité globale, alors que la directive NIS2 range la gestion des actifs parmi les mesures minimales de cybersécurité. La méthode la plus fiable consiste à partir de ce que le réseau observe, puis à le rapprocher du registre existant.
L’objection la plus solide, avant les chiffres
Un écart d’inventaire est d’abord un problème de processus. Un outil de gestion de parc ou une CMDB bien tenue, avec une règle « aucun achat sans enregistrement », devrait suffire, et le réseau n’aurait rien à ajouter.
Cette objection est exacte pour les équipements que le service informatique achète, installe et suit. Elle échoue sur les équipements que personne n’a saisis : un outil déclaratif ne peut pas recenser ce qui n’y a jamais été déclaré. Le réseau, lui, voit tout ce qui se connecte. Il a ses propres limites (il ne voit pas un équipement éteint ou en stock, ni son propriétaire ni sa criticité), ce qui justifie de croiser les deux sources plutôt que de choisir l’une.
Ce que l’on constate une fois sur site
Dalil Moad décrit ainsi ce qu’il observe sur le terrain :
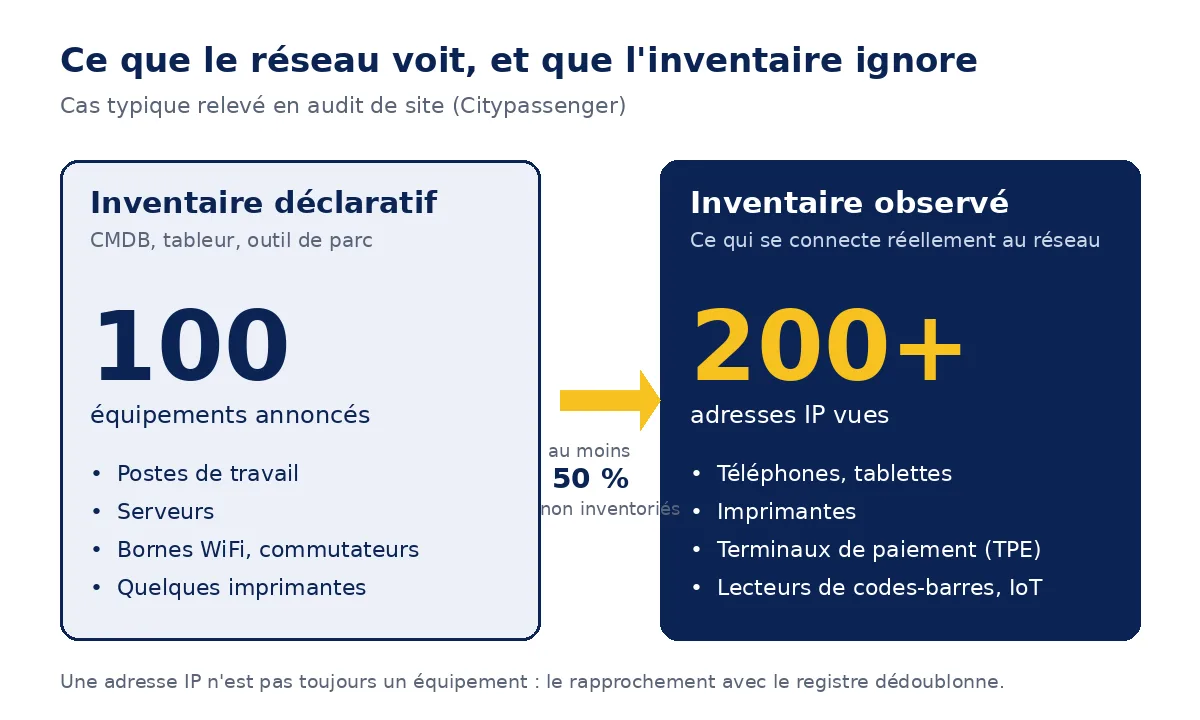
« Il est très courant qu’on nous annonce, mettons, une centaine d’équipements connectés et que nous observions plus du double d’adresses IP : téléphones, tablettes, imprimantes, TPE, etc. sont le plus souvent “oubliés”. L’administration de ces équipements est pourtant essentielle pour un bon fonctionnement du réseau et de sa sécurité. Et encore, ce que nos équipements enregistrent, ce ne sont que les appareils allumés au moment de notre passage : un équipement de l’atelier, ou même une tablette, peut être absent à ce moment-là et désorganiser le service DHCP une fois rallumé. »
Le calcul découle directement de ce constat : si 100 équipements sont annoncés et que plus de 200 adresses IP sont observées, au moins la moitié de ce qui est connecté n’est pas dans l’inventaire.
La portée de ce chiffre
- C’est un retour d’expérience d’opérateur, pas une étude statistique. Il ne s’appuie pas ici sur un échantillon chiffré (nombre d’audits, secteurs, tailles de sites), et je ne le présente pas comme une moyenne du marché.
- Une adresse IP n’est pas toujours un équipement. Un même appareil peut apparaître avec plusieurs adresses (interface filaire et WiFi, baux DHCP successifs), ce qui gonfle le décompte. Le « plus du double » est donc un ordre de grandeur de terrain, à affiner site par site lors du rapprochement décrit plus bas.
- Le sens de l’écart ne fait pas de doute. Ces équipements existent, communiquent sur le réseau, et personne ne les administre.
Pourquoi ces équipements sont oubliés
Dalil Moad ne détaille pas les causes dans le propos ci-dessus. Voici l’analyse générale de l’auteur, à prendre comme telle.
- Ils n’ont pas de propriétaire informatique clair. Un terminal de paiement est souvent fourni et installé par le prestataire de paiement, une imprimante par un loueur, une tablette par un service métier.
- Ils arrivent hors circuit d’achat. Téléphones et tablettes professionnels ou personnels se connectent au WiFi sans passer par le service informatique.
- Ils ne sont pas critiques le jour de l’installation. Ils le deviennent quand une panne, une saturation du WiFi ou un incident de sécurité les met en cause.
Pourquoi cet écart compte pour le réseau et la sécurité
Un équipement non inventorié est un équipement que personne ne surveille, ne met à jour ni ne range dans le bon segment du réseau. Concrètement :
- il consomme des adresses et de la capacité WiFi sans que l’on sache à qui les attribuer ;
- il peut se trouver sur le même réseau que des postes ou des serveurs sensibles, faute de segmentation décidée ;
- personne ne se charge de son firmware ni de ses identifiants d’administration par défaut ;
- en cas d’incident, personne ne sait qui contacter ni si l’équipement est concerné.
Que demandent NIS2 et ISO 27001 ?
NIS2 cite la gestion des actifs parmi les mesures de gestion des risques que les entités concernées doivent mettre en œuvre. Selon la synthèse de nisd2.eu, l’article 21, paragraphe 2, point i) de la directive (UE) 2022/2555 range « la gestion des actifs » avec la sécurité des ressources humaines et le contrôle d’accès. La directive ne prescrit pas d’outil : elle demande des mesures « appropriées », sans imposer de logiciel d’inventaire.
La norme ISO/IEC 27001:2022 traite le sujet dans son annexe A, contrôle 5.9 (inventaire des informations et autres actifs associés), avec la désignation d’un responsable pour chaque actif (ISO).
Pour savoir si votre organisation entre dans le périmètre de la directive et ce qu’elle impose au réseau, consultez notre article sur NIS2 : ce qui change pour le réseau, le WiFi et le pare-feu et le guide NIS2 pour les PME.
Inventaire déclaratif ou inventaire observé : que voit chacun ?
| Critère | Inventaire déclaratif (CMDB, tableur, outil de parc) | Inventaire observé (réseau) |
|---|---|---|
| Source | Saisie humaine | Équipements qui se connectent réellement |
| Équipements jamais déclarés | Invisibles | Visibles dès qu’ils se connectent |
| Équipements éteints ou en stock | Visibles s’ils sont saisis | Invisibles |
| Propriétaire, criticité, emplacement | Présents si renseignés | Absents, à compléter |
| Dérive dans le temps | Dépend de la discipline de saisie | Reflète l’état réel au moment de la mesure |
| Identification du type d’équipement | Selon la saisie | Partielle (par exemple via le constructeur de l’adresse MAC) et parfois incertaine |
Aucune des deux colonnes ne suffit seule. Le déclaratif porte la connaissance (qui, quoi, pourquoi) ; l’observé porte la vérité de l’état courant.
Comment réconcilier simplement et rapidement les deux : méthode en cinq étapes
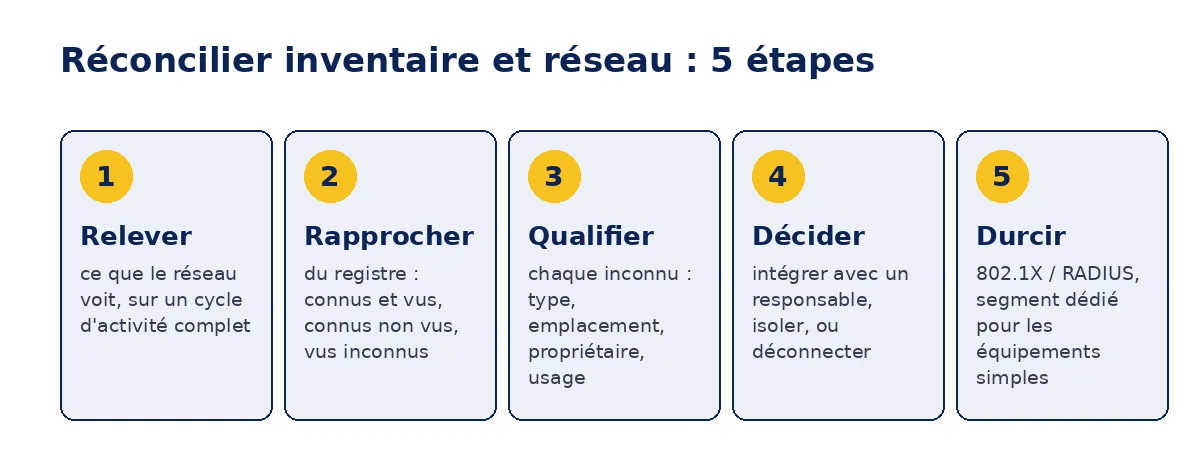
- Relever ce que le réseau voit. Collecter les équipements connectés sur une période couvrant un cycle d’activité complet. Au moins une semaine ouvrée est un repère raisonnable (recommandation de l’auteur, sans valeur normative) pour attraper les équipements qui ne se connectent qu’à certaines heures ou certains jours.
- Rapprocher du registre existant. Trois catégories ressortent : connus et vus, connus et non vus (à vérifier, peut-être éteints ou retirés), vus et inconnus. La troisième est l’écart décrit par Dalil Moad.
- Qualifier les inconnus. Pour chacun : type, emplacement (borne WiFi ou port de commutateur), propriétaire, usage.
- Décider du sort de chaque inconnu. L’intégrer au registre avec un responsable, l’isoler dans un segment dédié, ou le déconnecter.
- Rendre le résultat durable. Une authentification individuelle des équipements, par exemple 802.1X avec un serveur RADIUS, empêche un appareil non enregistré de rejoindre le réseau (voir RADIUS et 802.1X). Beaucoup d’équipements simples, comme certaines imprimantes ou certains TPE, ne savent pas faire du 802.1X : on les place alors dans un segment dédié avec des règles strictes, dans le cadre d’un WiFi managé ou derrière un pare-feu managé.
Un audit WiFi et réseau fournit le relevé de l’étape 1 et la liste des écarts de l’étape 2. Vous pouvez aussi vous connecter à notre routeur Gateway et, dans l’interface, nommer l’adresse IP ou l’adresse MAC identifiée, pour ne pas avoir à rechercher l’équipement correspondant à chaque fois. Sachez aussi que le DHCP permet de fixer certaines adresses IP dans la plage DHCP : voyez avec votre infogéreur, qui a lui aussi accès à notre routeur pour le faire au besoin.
Ce que cet article ne démontre pas
- Il ne prouve pas que « 50 % » vaut pour tous les sites : le chiffre vient d’un témoignage terrain, et la tendance au « tout connecté » pourrait encore l’augmenter.
- Il ne vaut pas diagnostic de conformité NIS2. Savoir si votre entité est concernée et quelle autorité la contrôle dépend de votre secteur et de votre taille.
- Un inventaire exact ne suffit pas à la sécurité : il rend possibles le correctif, la segmentation et la réponse à incident, qu’il faut ensuite mener.
Questions fréquentes
Pourquoi les inventaires d’équipements réseau sont-ils incomplets ?
Parce qu’ils reposent sur une saisie à un instant t, et que de nombreux équipements arrivent sans passer par le service informatique : terminaux de paiement fournis par un prestataire, imprimantes en location, tablettes et téléphones.
Quels équipements sont le plus souvent oubliés ?
Les téléphones et tablettes, certaines imprimantes, les lecteurs de codes-barres : le plus souvent, tous les équipements qui se connectent ponctuellement.
NIS2 impose-t-elle un inventaire des actifs ?
La directive cite la gestion des actifs parmi les mesures de gestion des risques (article 21, paragraphe 2, point i). Elle ne prescrit pas d’outil particulier.
Une adresse IP correspond-elle à un équipement ?
Pas toujours. Un même appareil peut apparaître avec plusieurs adresses (interface filaire et WiFi, baux DHCP successifs). Le rapprochement avec le registre, étape 2 de la méthode, permet de dédoublonner.
Par où commencer ?
Par un relevé de ce qui est réellement connecté, sur une semaine ouvrée au moins, puis par le rapprochement avec ce que vous croyez avoir. L’écart indique les équipements à qualifier en premier.
Sources
- Dalil Moad, directeur technique de Citypassenger, retour d’expérience d’audits de sites (propos recueillis par Citypassenger, octobre 2026)
- Directive (UE) 2022/2555 (NIS2), EUR-Lex
- nisd2.eu, synthèse sur la gestion des actifs (article 21, paragraphe 2, point i)
- ISO/IEC 27001:2022