Par Jérôme Gros, Conseiller clients architecture réseau et télécom. 9 min de lecture.
En bref : le SD-WAN relie et pilote les liens réseau de vos sites (fibre, Internet, 4G/5G) ; le SASE y ajoute une couche de sécurité fournie depuis le cloud (ZTNA, passerelle web, CASB, pare-feu as a service) pour couvrir aussi les utilisateurs hors site. Le SASE est donc un sur-ensemble du SD-WAN, pas son remplaçant. Pour une PME ou une ETI multi-sites dont les équipes travaillent surtout sur site, un SD-WAN managé avec pare-feu intégré couvre l’essentiel du besoin ; le SASE se justifie quand le télétravail massif et les applications 100 % cloud déplacent le périmètre à sécuriser hors de vos murs.
Sommaire : Définitions · Le SASE n’est pas un produit standardisé · Tableau comparatif · Ce que le SD-WAN fait déjà · Quand le SASE se justifie · NIS2 · Coûts et dépendance · FAQ
Les deux sigles dominent les discussions réseau depuis que Gartner a forgé le terme SASE fin 2019 dans son rapport sur l’avenir de la sécurité réseau dans le cloud (année confirmée par TechTarget et eSecurityPlanet). Problème : la quasi-totalité des comparatifs SASE ou SD-WAN disponibles sont écrits par des vendeurs de SASE. Voici une lecture neutre, orientée PME et ETI françaises.
Qu’est-ce que le SD-WAN, et qu’est-ce que le SASE ?
Le SD-WAN (Software-Defined WAN) est une technologie qui pilote de façon centralisée les liens réseau entre vos sites, en combinant fibre, Internet et 4G/5G, avec bascule automatique et priorisation des applications critiques (VoIP, ERP). Son terrain : relier des sites entre eux, vers vos serveurs et vers le cloud, à moindre coût que le MPLS historique (notre comparatif SD-WAN vs MPLS détaille ce point).
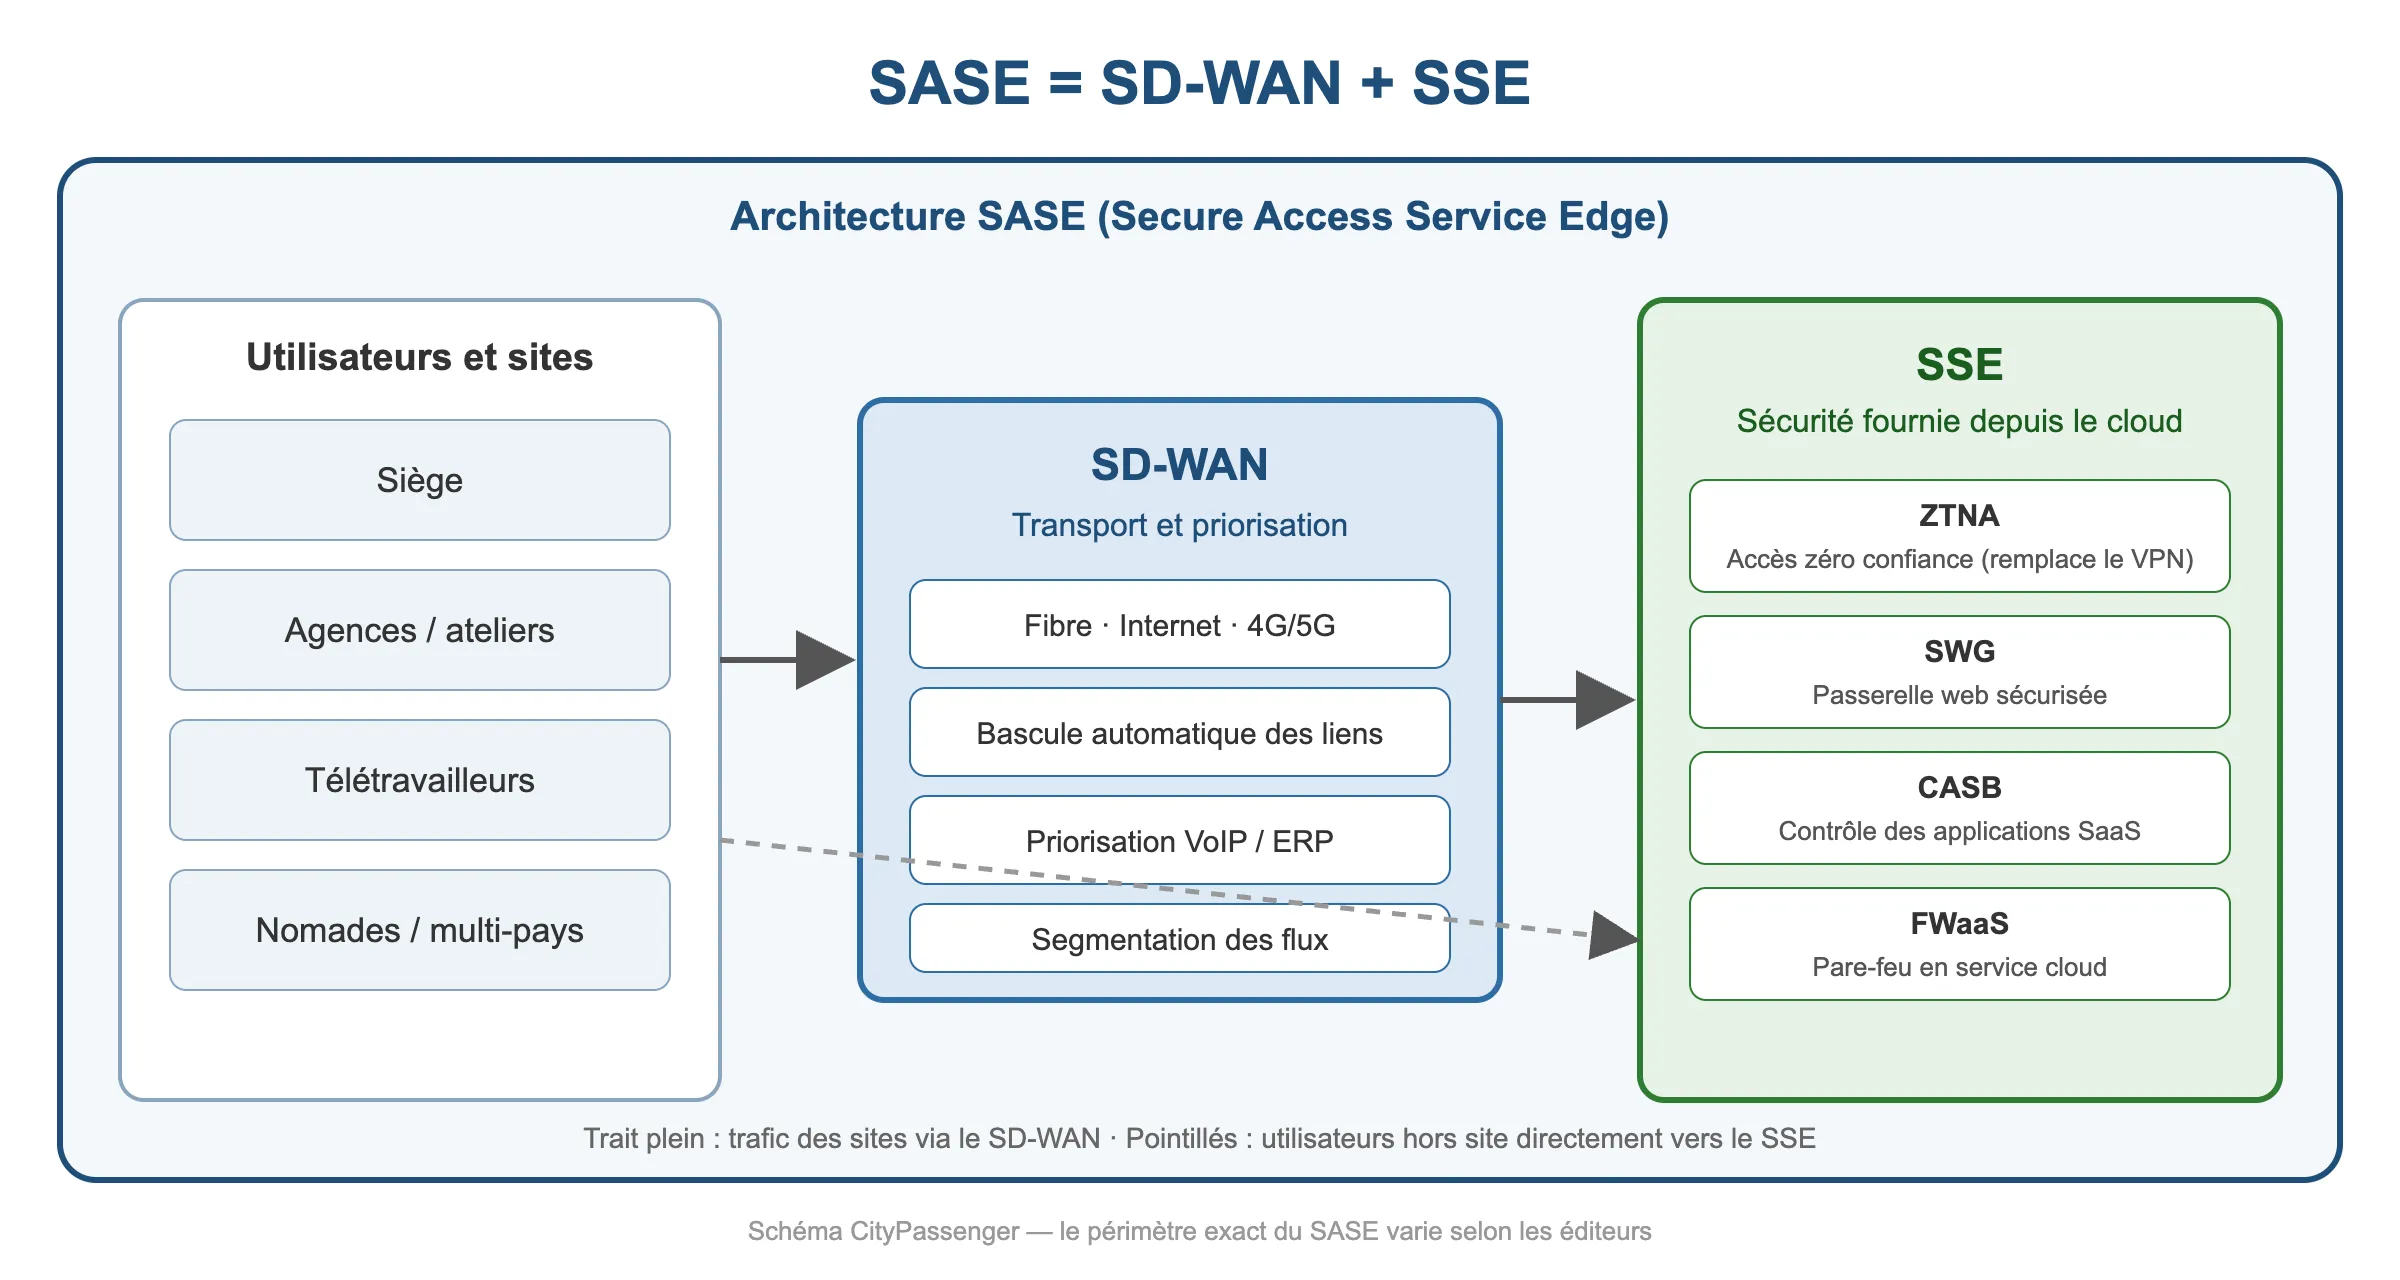
Le SASE (Secure Access Service Edge) est une architecture qui fait converger ce SD-WAN avec des services de sécurité fournis depuis le cloud, au plus près de l’utilisateur, où qu’il soit. Ces services de sécurité, regroupés sous le sigle SSE (Security Service Edge), comprennent typiquement : le ZTNA (accès réseau « zéro confiance », qui remplace le VPN classique), la SWG (passerelle web sécurisée qui filtre la navigation), le CASB (contrôle des usages des applications SaaS) et le FWaaS (pare-feu fourni en service cloud).
Autrement dit : SASE = SD-WAN + SSE. Le premier transporte, le second y ajoute une inspection de sécurité délocalisée dans le cloud.
Le SASE n’est pas un produit standardisé : lisez les fiches techniques
Un point que les plaquettes commerciales taisent : il n’existe pas de norme SASE. Chaque éditeur met derrière le mot un périmètre différent — eSecurityPlanet relève par exemple que certains fournisseurs excluent le SD-WAN de leur offre SASE, et d’autres le CASB. Deux offres « SASE » ne sont donc pas comparables sur le nom : exigez la liste exacte des fonctions incluses, comme vous le feriez pour un fournisseur SD-WAN managé.
SASE vs SD-WAN : le tableau comparatif
| Critère | SD-WAN | SASE |
|---|---|---|
| Rôle principal | Transporter et prioriser le trafic entre sites | Transporter et sécuriser utilisateurs et applications, où qu’ils soient |
| Périmètre couvert | Vos sites (siège, agences, entrepôts) | Vos sites + télétravailleurs + applications SaaS/cloud |
| Sécurité | Variable : certains SD-WAN intègrent pare-feu et segmentation, d’autres non | Intégrée par définition (ZTNA, SWG, CASB, FWaaS) |
| Forme de déploiement | Boîtier sur site, logiciel ou cloud | Service cloud, points de présence de l’éditeur |
| Accès distant | Non prévu à l’origine (VPN en complément) | Natif via ZTNA |
| Compétences requises | Réseau | Réseau + sécurité + cloud |
| Dépendance fournisseur | Modérée (liens et boîtiers remplaçables) | Forte : sécurité et réseau concentrés chez un seul acteur |
| Maturité du marché | Établi, offres managées nombreuses en France | Récent, périmètres hétérogènes selon les éditeurs |
Sources des caractéristiques : TechTarget et eSecurityPlanet (liens plus haut) ; la ligne « dépendance » reprend le risque de concentration chez un fournisseur unique relevé par eSecurityPlanet.
Ce qu’un SD-WAN managé couvre déjà (et que le discours SASE minimise)
Le récit « le SD-WAN n’a pas de sécurité » mérite d’être nuancé : il décrit le SD-WAN de 2018, pas les offres managées actuelles. Un SD-WAN managé sérieux livre déjà la segmentation des flux (production, VoIP, WiFi invité), un pare-feu managé sur chaque site, le chiffrement inter-sites et la supervision. Pour une entreprise dont les effectifs travaillent majoritairement sur site — commerce, atelier, industrie, collectivité — ce périmètre couvre l’essentiel du risque réseau, sans ajouter un abonnement cloud par utilisateur.
La vraie question n’est donc pas « SASE ou SD-WAN ? » mais : où se trouvent vos utilisateurs et vos applications ? Tant que les deux restent surtout sur vos sites, le SD-WAN sécurisé est l’architecture proportionnée.
Dans quels cas le SASE se justifie-t-il vraiment ?
Trois situations font pencher la balance. Un télétravail structurel : une part importante des effectifs travaille hors site en permanence, et le VPN historique montre ses limites (notre analyse le VPN traditionnel est-il mort ? traite ce point). Des applications passées massivement en SaaS : quand l’essentiel du trafic va vers le cloud et plus vers vos serveurs, l’inspection de sécurité a du sens au plus près de l’utilisateur plutôt que dans votre salle serveur. Une population nomade ou multi-pays : commerciaux itinérants, consultants, sites à l’étranger, où les points de présence cloud d’un SASE évitent de faire transiter tout le trafic par la France.
À l’inverse, eSecurityPlanet souligne que la transition est coûteuse pour les petites structures et que la configuration reste lourde : un projet SASE est un projet de refonte, pas une option à cocher.
En fait, le sous-jacent de tous ces points est la politique de sécurité, et plus généralement la politique IT, de la société : moins elle est précise, plus le coût de sécurisation périmétrique sera élevé, pour compenser les risques non évalués. Votre prestataire peut vous aider à rédiger une ébauche de politique IT en s’appuyant sur des standards comme l’ISO 27001.
Et NIS2 dans tout ça ?
La directive NIS2 n’impose ni SASE ni SD-WAN : elle impose des résultats — segmentation, contrôle d’accès, journalisation, continuité, sécurité de la chaîne d’approvisionnement. Les deux architectures peuvent y répondre ; ce qui compte est que les mesures soient réellement en place et démontrables. Point de vigilance spécifique au SASE : concentrer réseau et sécurité chez un fournisseur unique fait de ce fournisseur un maillon critique de votre chaîne d’approvisionnement au sens de NIS2 — sa défaillance devient la vôtre. Notre article NIS2 : ce qui change pour le réseau, le WiFi et le pare-feu détaille les mesures attendues.
Coûts et réversibilité : les deux questions à poser avant de signer
Côté coûts, les modèles diffèrent : un SD-WAN managé se facture par site et par mois ; un SASE ajoute généralement une facturation par utilisateur pour les services cloud de sécurité. À effectif sédentaire constant, le second modèle coûte mécaniquement plus cher sans bénéfice proportionnel. Côté réversibilité, la concentration réseau + sécurité chez un seul éditeur rend la sortie plus lourde qu’avec un SD-WAN dont les liens et boîtiers se remplacent : exigez les mêmes garanties de sortie de contrat que celles décrites dans notre grille de choix d’un fournisseur SD-WAN managé.
Conclusion
Le SASE est un sur-ensemble du SD-WAN, pertinent quand utilisateurs et applications ont quitté vos murs ; le SD-WAN managé sécurisé reste l’architecture proportionnée pour la plupart des PME et ETI multi-sites. Décidez sur trois critères : localisation des utilisateurs, localisation des applications, capacité à absorber la dépendance à un fournisseur unique. CityPassenger opère un SD-WAN managé par abonnement avec pare-feu et supervision intégrés — demandez un devis ou un échange d’architecture sur vos sites.
FAQ
Le SASE remplace-t-il le SD-WAN ?
Non : le SD-WAN est l’un des composants du SASE, qui y ajoute des services de sécurité cloud (SSE). Une entreprise peut déployer un SD-WAN seul ; un SASE complet inclut, dans la plupart des définitions, un SD-WAN.
Qu’est-ce que le SSE par rapport au SASE ?
Le SSE (Security Service Edge) désigne la moitié sécurité du SASE : ZTNA, passerelle web sécurisée (SWG), CASB et pare-feu cloud (FWaaS), sans la partie transport SD-WAN. Certains éditeurs vendent le SSE seul, à combiner avec un SD-WAN existant.
Une PME doit-elle passer au SASE pour être conforme NIS2 ?
Non. NIS2 exige des mesures (segmentation, contrôle d’accès, journalisation, continuité), pas une architecture précise. Un SD-WAN managé avec pare-feu et segmentation peut y répondre ; le SASE aussi. La conformité se juge sur les mesures démontrables, pas sur le sigle acheté.