
Sommaire
- Ce qui s’est passé à Novillars : 3 200 cartes grises en quelques semaines
- Par où passent les pirates du SIV, et ce qu’un pare-feu de garage peut ou ne peut pas voir
- Un pare-feu managé, pas un pare-feu réglé une fois pour toutes
- Des cartes grises à une heure du matin : ce qu’une alerte de trafic nocturne aurait changé
- Journaliser dans un SOC pour détecter les attaques silencieuses
- Ce que le garage doit faire de son côté
- FAQ
En bref. Un garage familial de trois salariés à Novillars (Doubs) s’est vu réclamer 175 799 euros par l’État pour plus de 3 200 cartes grises émises à son insu, après le piratage de son accès au Système d’immatriculation des véhicules (SIV). Les immatriculations frauduleuses ont été réalisées surtout la nuit, pendant des semaines, sans qu’aucune alerte ne se déclenche ni côté plateforme, ni côté garage. La Fédération nationale de l’automobile recense au moins une cinquantaine de garages touchés depuis 2024. Une partie de la responsabilité tient à la plateforme SIV elle-même, et aucun équipement réseau ne corrige cela. Mais la chaîne d’attaque documentée dans ces affaires commence presque toujours sur le poste du garage : un e-mail piégé, un logiciel de prise de contrôle à distance, puis des sessions nocturnes depuis le réseau de l’atelier. C’est précisément la partie qu’un pare-feu managé avec supervision et journalisation, comme la Gateway Edge Citypassenger, est conçu pour rendre visible et pour bloquer.
Ce qui s’est passé à Novillars : 3 200 cartes grises en quelques semaines
Entre le 3 octobre 2024 et la suspension de son habilitation, le garage Select Automobiles a vu plus de 3 200 certificats d’immatriculation émis sous son identité, pour un montant de taxes d’environ 175 799 euros que l’administration fiscale lui réclame aujourd’hui. Les faits ont été rapportés par France 3 Bourgogne-Franche-Comté et repris par Auto Plus le 17 septembre 2026.
Tout part d’un appel de gendarmerie : un véhicule utilisé pour un braquage dans le nord de la France porte une carte grise éditée avec l’habilitation SIV du garage, alors que personne à l’atelier n’a jamais vu cette voiture. En reprenant leurs dossiers, la gérante Sandrine Tissot et son fils Quentin Masson découvrent des immatriculations réalisées à une heure du matin, pour de gros véhicules que le garage ne traite pas. Les pirates avaient récupéré les identifiants du garage et, sous son certificat numérique, ajouté une deuxième clé d’accès au SIV. Le garage payant ses cartes grises par prélèvement mensuel, rien n’a alerté la comptabilité avant la première facture.
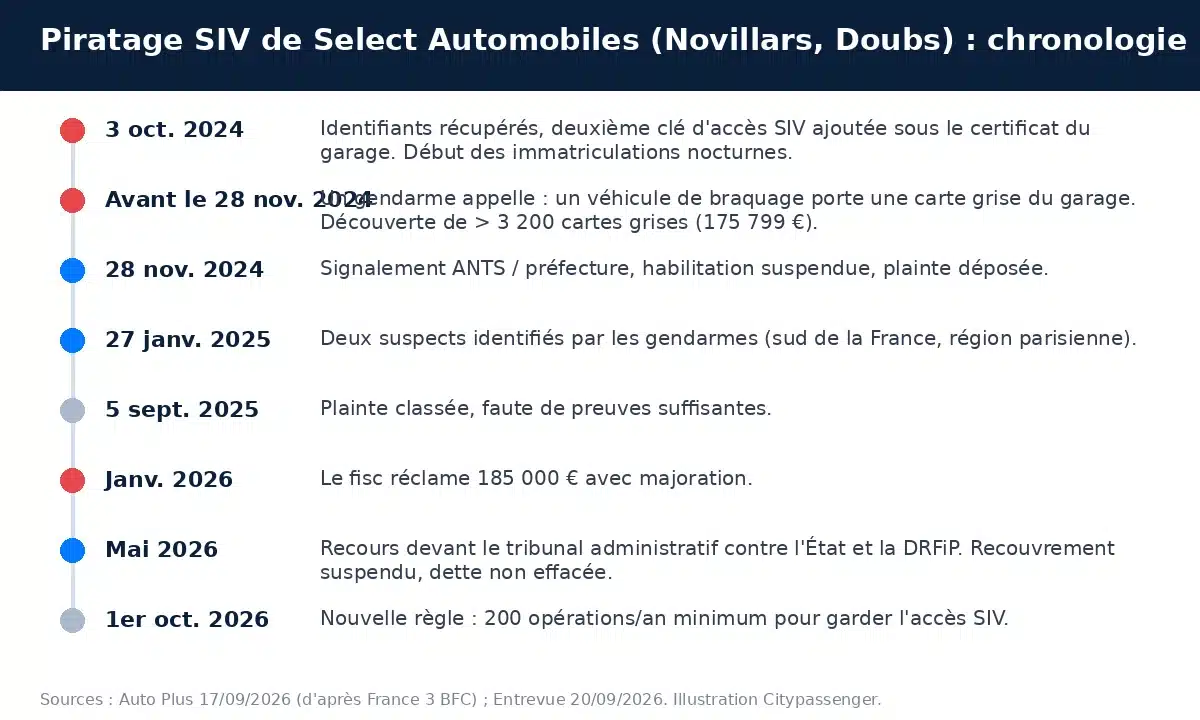
La suite est une chronologie administrative que beaucoup de garagistes victimes reconnaîtront : signalement à l’ANTS et à la préfecture, habilitation suspendue, plainte déposée le 28 novembre 2024, deux suspects identifiés par les gendarmes en janvier 2025, puis plainte classée le 5 septembre 2025 faute de preuves suffisantes. En janvier 2026, le fisc réclame 185 000 euros, majoration comprise. En mai 2026, mère et fils déposent un recours devant le tribunal administratif contre l’État et la Direction régionale des finances publiques. Les recouvrements sont suspendus, mais seul le juge administratif peut effacer la dette : c’est la procédure que le préfet du Doubs lui-même décrit dans l’article d’Auto Plus.
Le cas est loin d’être isolé. Sur le groupe WhatsApp des garages piratés, les montants réclamés vont de 282 986 euros dans la Drôme à 762 496 euros en Guadeloupe. La FNA compte au moins une cinquantaine de garages victimes depuis 2024 et un préjudice supérieur à trois millions d’euros, chiffre qu’elle juge elle-même sous-estimé ; des estimations plus récentes, publiées le 20 septembre 2026 par Entrevue, dépassent six millions d’euros. À partir du 1er octobre 2026, seuls les professionnels réalisant au moins 200 opérations par an conserveront leur accès au SIV, une réponse de l’État qui exclut des garages ruraux sans rien changer à la sécurité du poste de travail où l’attaque commence.
Par où passent les pirates du SIV, et ce qu’un pare-feu de garage peut ou ne peut pas voir
Dans les cas documentés par la FNA et la presse spécialisée, l’attaque démarre par un hameçonnage qui installe un logiciel malveillant ou un outil de prise de contrôle à distance sur le poste du garage habilité au SIV ; les immatriculations frauduleuses sont ensuite réalisées depuis ce poste, souvent de nuit, ou avec les identifiants et le certificat qui en ont été extraits. Le détail du vecteur utilisé contre Select Automobiles n’est pas public ; ce qui suit s’appuie sur les modes opératoires décrits par Plaque&Go (mars 2026) et Génération NT (février 2026).
Il faut être précis sur ce qu’un équipement réseau peut faire dans cette affaire, parce que le raccourci « un pare-feu aurait tout évité » est faux. Le SIV professionnel a été conçu sans authentification forte et sans plafond de volume : la secrétaire régionale de la FNA, Murielle Gautron, résume le problème dans Auto Plus en rappelant qu’un garage qui fait 100 cartes grises par an peut en produire 1 000 en une nuit sans aucun blocage. Si les pirates ont exfiltré les identifiants et le certificat pour opérer depuis leurs propres machines, le pare-feu du garage ne voit rien passer : la fraude se joue alors entre l’attaquant et la plateforme de l’État, et seules des mesures côté ANTS (double authentification, seuils d’alerte, blocage des heures atypiques) peuvent la stopper. La phrase de Sandrine Tissot, « c’est quand même à eux de revoir leur système », est fondée.
Le point aveugle de ce raisonnement, c’est le début de la chaîne. Pour extraire un certificat ou installer une deuxième clé d’accès, il faut d’abord un pied dans le garage : une pièce jointe ouverte sur le poste de facturation, un outil de télémaintenance laissé ouvert par un prestataire, un accès distant protégé par un simple mot de passe. Toutes ces étapes génèrent du trafic sur le réseau de l’atelier, à des heures et vers des destinations qui n’ont rien à voir avec l’activité d’un garage. C’est là, et seulement là, qu’un pare-feu managé change le scénario. Les trois sections qui suivent détaillent ce qu’il aurait vu.
Un pare-feu managé, pas un pare-feu réglé une fois pour toutes
Un pare-feu managé est administré en continu par une équipe qui ferme ce qui n’est plus utilisé, sépare les usages sur des segments distincts et relit les règles à chaque changement ; un pare-feu « géré » est un boîtier configuré le jour de l’installation, puis retouché à la demande, dont les ouvertures s’accumulent sans jamais être refermées. Dans un garage, la différence se mesure en ports ouverts.
Un atelier moderne accumule les prestataires : l’éditeur du logiciel de gestion (DMS), le fournisseur de la valise de diagnostic constructeur, l’installateur de vidéosurveillance, la télésurveillance de l’alarme, le mainteneur du terminal de paiement, parfois un cabinet comptable en accès distant. Chacun demande une ouverture pour intervenir, une redirection de port, un accès de télémaintenance. Chaque besoin est légitime le jour où il est demandé. Trois ans plus tard, personne ne sait plus quelle règle sert à quoi, et un port de bureau à distance ouvert « temporairement » pour l’éditeur du DMS est devenu une porte d’entrée permanente sur le poste qui porte l’habilitation SIV. Ces ouvertures sont exactement ce que les outils de balayage des attaquants cherchent en premier.
La Gateway Edge traite ce problème par construction. Les accès des prestataires ne passent plus par des ports ouverts sur la box, mais par des tunnels dédiés, authentifiés et journalisés, que l’équipe Citypassenger active et désactive selon le besoin. Le pare-feu est versionné : chaque modification est datée, attribuée, et peut être annulée. Surtout, les usages sont séparés : le poste SIV et le DMS d’un côté, les valises de diagnostic et les véhicules connectés de l’autre, le WiFi des clients en salle d’attente sur un troisième segment sans aucun accès au réseau interne, les caméras et l’alarme dans leurs propres tunnels. Un logiciel malveillant arrivé par le WiFi visiteurs ou par un PC d’atelier doit alors traverser une frontière contrôlée pour atteindre le poste habilité, et ce franchissement laisse une trace. Le principe et les fonctions couvertes sont détaillés dans notre article sur le pare-feu managé, et son application à un point de vente automobile dans celui consacré au réseau managé d’une concession.
Des cartes grises à une heure du matin : ce qu’une alerte de trafic nocturne aurait changé
Un garage n’a aucune raison d’émettre du trafic vers un portail administratif à une heure du matin, ni d’accepter une session de prise en main à distance un dimanche ; un pare-feu supervisé détecte cet écart au profil habituel du site et le signale à une équipe humaine, alors qu’un boîtier non supervisé laisse passer tant que la règle l’autorise. C’est la différence entre découvrir la fraude au premier prélèvement et la découvrir à la première session anormale.
Dans l’affaire de Novillars, les immatriculations nocturnes se sont poursuivies pendant des semaines avant que le garage ne s’en aperçoive et fasse suspendre son habilitation. Chaque nuit d’activité représentait des dizaines, parfois des centaines de cartes grises. Sur un réseau supervisé, la première nuit aurait suffi : un volume de sessions inhabituel hors des heures d’ouverture, depuis un poste qui reste normalement silencieux entre 19 h et 7 h, est l’un des signaux les plus simples à détecter pour une supervision 24/7. L’équipe Citypassenger contacte alors le responsable du site de manière proactive, avant que celui-ci n’ait remarqué quoi que ce soit, et coupe le flux concerné le temps de comprendre.
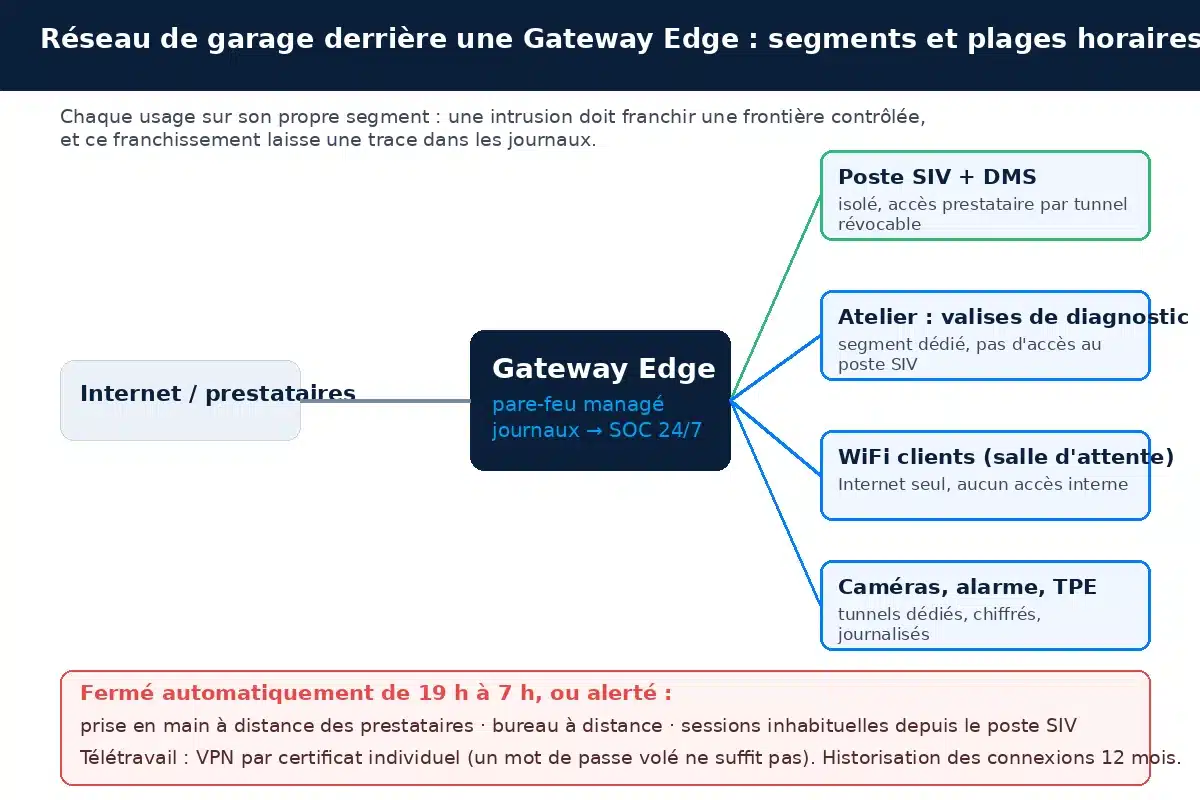
La Gateway Edge va plus loin que l’alerte : certains flux peuvent être programmés pour être fermés en dehors des horaires de bureau. Un accès de télémaintenance prestataire, une session de bureau à distance, une ouverture vers un outil comptable, tout cela n’a pas de raison d’exister à 1 h du matin et peut être coupé automatiquement de 19 h à 7 h, sans que quiconque ait à y penser. Le télétravail du gérant ou du comptable reste possible, mais par un VPN d’entreprise authentifié par certificat individuel, pas par un mot de passe seul : un identifiant volé par hameçonnage ne suffit plus pour entrer, puisqu’il faut aussi le certificat installé sur le poste autorisé, révocable en un clic. Cela n’empêche pas un pirate d’utiliser des identifiants SIV volés depuis l’extérieur, nous l’avons dit plus haut ; cela lui retire en revanche le chemin le plus commode pour les voler, celui qui passe par le réseau du garage.
Journaliser dans un SOC pour détecter les attaques silencieuses
Un pare-feu conçu pour les exigences de NIS2 ne se contente pas de filtrer : il envoie l’ensemble des journaux de trafic vers un centre d’opérations de sécurité (SOC), où ils sont conservés, corrélés et analysés pour repérer les attaques qui ne déclenchent aucune règle de blocage, comme un logiciel malveillant qui contacte son serveur de commande à intervalles réguliers. Sans cette journalisation, une intrusion est invisible tant qu’elle ne casse rien, et une fraude au SIV ne casse rien.
Un logiciel de prise de contrôle à distance installé par hameçonnage ne fait pas de bruit. Il se connecte vers l’extérieur, ce que la plupart des pare-feu autorisent par défaut, puis attend. Pris isolément, chacun de ces paquets est banal ; c’est leur régularité, leur destination et leur horaire qui trahissent l’intrusion, et cela ne se voit qu’en conservant et en croisant les journaux sur la durée. La Gateway Edge historise les connexions pendant douze mois et remonte les journaux au SOC : c’est ce qui permet de repérer une balise vers une adresse inconnue apparue un mardi à 14 h, deux jours avant la première carte grise frauduleuse.
Cette même journalisation sert après coup. Select Automobiles a vu sa plainte classée faute de preuves suffisantes. Un garage dont le réseau conserve douze mois de journaux peut produire les adresses IP, les horaires et les sessions liés à l’intrusion, ce qui pèse dans une plainte pénale comme dans un recours contre l’administration fiscale. La directive NIS2 impose cette capacité aux entités qu’elle couvre, avec une alerte précoce sous 24 heures et une notification sous 72 heures ; nous avons détaillé ce que cela change concrètement pour le réseau, le WiFi et le pare-feu d’une entreprise. Un garage indépendant n’est pas une entité NIS2 au sens de la directive, qui vise des structures d’au moins 50 salariés dans des secteurs listés (voir notre guide NIS2 pour les PME) ; un groupe de distribution multi-sites peut l’être, et les constructeurs imposent déjà à leurs réseaux des exigences de sécurité du même ordre, comme le montre le chantier des véhicules définis par logiciel (SDV) dans les ateliers. Dans les deux cas, le niveau d’exigence sert de référence utile : c’est celui qui aurait rendu l’affaire de Novillars détectable dès la première nuit.
Ce que le garage doit faire de son côté
Aucun équipement ne remplace trois réflexes de gestion : relire le relevé d’opérations SIV chaque semaine, refuser tout accès distant protégé par un simple mot de passe, et faire fermer les ouvertures réseau des prestataires dès la fin de leur intervention. Le reste relève de l’infrastructure.
Le premier réflexe est comptable. Le prélèvement mensuel des taxes d’immatriculation a masqué la fraude de Novillars pendant des semaines ; un contrôle hebdomadaire du nombre d’opérations dans le SIV, comparé à l’activité réelle de l’atelier, l’aurait révélée en quelques jours. Le deuxième relève du poste de travail : mots de passe uniques, mises à jour appliquées, aucun outil de prise en main à distance installé à la demande d’un interlocuteur téléphonique, quelle que soit l’administration qu’il prétend représenter. Le troisième concerne le réseau, et c’est celui qu’un infogéreur peut porter à votre place : segmentation des usages, accès prestataires par tunnels révocables, plages horaires, supervision et journalisation. L’offre Cyber Entreprise de Citypassenger, qui installe la Gateway Edge en sortie de fibre avec pare-feu managé, gestion SOC du trafic, VPN télétravail et supervision 24/7, est décrite sur la page WiFi et pare-feu pour professionnels.
Un audit réseau de l’atelier reste le point de départ le plus concret : il liste les ports ouverts, les accès distants actifs et les équipements qui partagent le même réseau que le poste SIV, et transforme un risque abstrait en une liste de correctifs priorisés. La méthode est décrite dans notre guide de l’audit réseau informatique.
FAQ
Un pare-feu managé aurait-il empêché le piratage SIV du garage de Novillars ?
Pas à lui seul, et personne ne peut l’affirmer sans connaître le vecteur exact de l’intrusion, qui n’a pas été rendu public. Si les identifiants ont été utilisés depuis les machines des pirates, seule la plateforme SIV pouvait bloquer la fraude. En revanche, dans les modes opératoires documentés, l’attaque passe par le poste du garage (hameçonnage, prise de contrôle à distance, sessions nocturnes) ; un pare-feu managé avec segmentation, plages horaires, supervision et journalisation rend cette phase détectable dès la première anomalie, au lieu de la découvrir au premier prélèvement.
Quelle différence entre un pare-feu managé et un pare-feu installé par un prestataire ?
Le pare-feu installé est configuré une fois, puis modifié à la demande, souvent en ajoutant des ouvertures que personne ne referme. Le pare-feu managé est administré en continu par une équipe qui supervise le trafic 24/7, versionne chaque règle, ferme les accès prestataires après intervention, sépare les usages sur des segments distincts et alerte le client en cas de comportement anormal du réseau.
Un garage indépendant est-il concerné par NIS2 ?
Non, au sens strict : la directive vise des entités d’au moins 50 salariés ou de plus de 10 millions d’euros de chiffre d’affaires dans des secteurs listés, et la loi française de transposition n’était pas promulguée au 22 septembre 2026. Un groupe de distribution automobile multi-sites peut entrer dans son périmètre. Pour un garage indépendant, NIS2 sert surtout de référence : journalisation, alerte en 24 heures, authentification forte, segmentation, soit précisément ce qui manquait dans les affaires de piratage SIV.
Que change la règle des 200 opérations par an au 1er octobre 2026 ?
Selon Auto Plus et Entrevue, seuls les professionnels justifiant d’au moins 200 opérations d’immatriculation par an (et de trois ans d’existence, selon Entrevue) conserveront leur habilitation SIV. La FNA juge la mesure injuste pour les petits garages ruraux et demande un seuil de 100. Cette règle réduit le nombre de comptes exposés ; elle ne protège pas le poste de travail des garages qui conservent leur accès.
Note de transparence : les faits relatifs au garage Select Automobiles proviennent de l’article d’Auto Plus du 17 septembre 2026, lui-même fondé sur un reportage de France 3 Bourgogne-Franche-Comté. Le vecteur technique précis de l’intrusion n’est pas public ; les mécanismes d’attaque décrits ici sont ceux documentés de façon générale par la FNA et la presse spécialisée. Les capacités de la Gateway Edge citées correspondent à l’offre Cyber Entreprise telle que décrite sur citypassenger.com à la date de publication.


