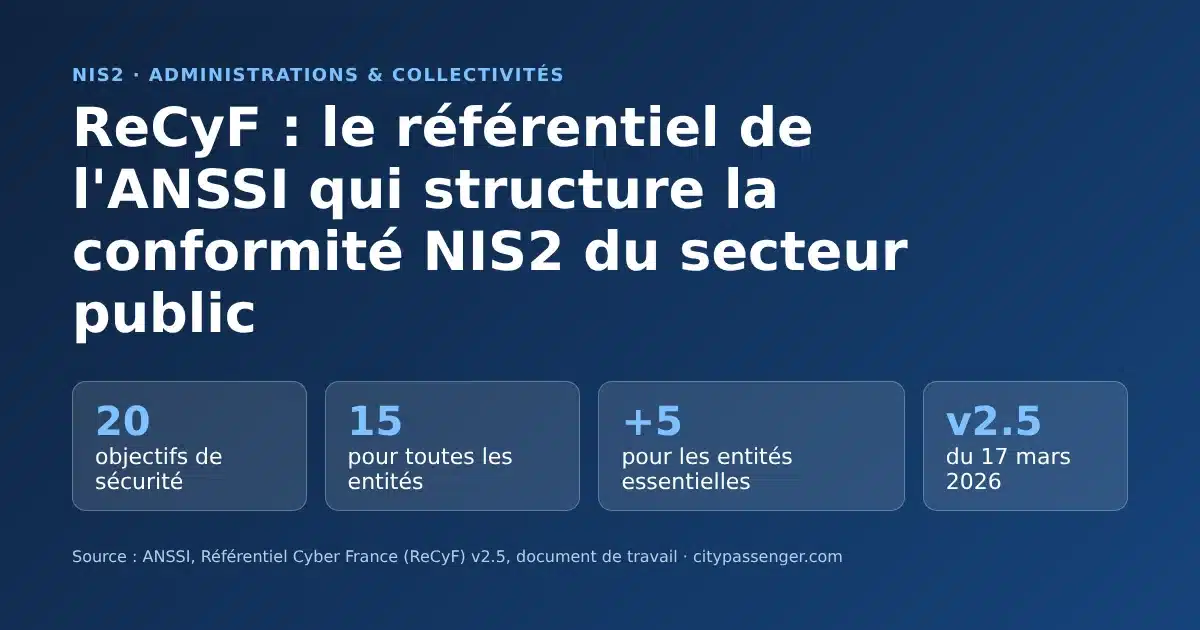
L’essentiel : le ReCyF (Référentiel Cyber France) est le document de l’ANSSI qui traduit NIS2 en mesures concrètes. Sa version 2.5, publiée le 17 mars 2026, fixe 20 objectifs de sécurité : les 15 premiers s’appliquent à toutes les entités régulées, les 5 derniers aux seules entités essentielles. Pour les administrations, régions, départements, communes de plus de 30 000 habitants, métropoles et communautés d’agglomération, il devient la grille de lecture de la conformité. Il reste un document de travail : l’Assemblée nationale a adopté le projet de loi de transposition le 17 novembre 2026, mais la loi n’est pas encore promulguée et aucune échéance légale n’est fixée. Attendre le décret n’est pourtant pas une stratégie : le travail d’inventaire, de cloisonnement et de gestion des accès prend des mois, et c’est lui que le référentiel mesurera.
Les administrations ont longtemps abordé la cybersécurité par des guides et des recommandations. Avec NIS2, l’approche change de nature : des objectifs de résultat, un enregistrement auprès de l’ANSSI, des notifications d’incident chronométrées et des contrôles. Le ReCyF est l’outil qui rend ces obligations lisibles. Cet article explique ce qu’il contient, où en est le calendrier, ce qu’il change dans la stratégie d’une collectivité ou d’un service de l’État, et par quelles étapes commencer.
Sommaire
- Qu’est-ce que le ReCyF ?
- Quels sont les 20 objectifs du ReCyF ?
- Quelles administrations sont concernées ?
- Quelles sont les dates de mise en conformité ?
- Ce que le ReCyF change dans la stratégie des administrations
- Les 5 étapes pour se mettre en conformité
- Comment Citypassenger simplifie la mise en conformité
- FAQ
- Sources
Qu’est-ce que le ReCyF ?
Le ReCyF, ou Référentiel Cyber France, est le référentiel publié par l’ANSSI qui liste les mesures recommandées pour atteindre les objectifs de sécurité fixés par la directive NIS2. Il est mis à disposition depuis le 17 mars 2026, en version 2.5, et a été présenté le même jour au Campus Cyber.
Son statut juridique tient en trois points, qu’il faut distinguer pour ne pas se tromper de combat :
- Les objectifs sont obligatoires. Le ReCyF reprend les objectifs que fixera le décret pris en application de l’article 14 du projet de loi Résilience. Leur atteinte sera une obligation légale pour les entités régulées.
- Les moyens sont recommandés. Pour chaque objectif, le référentiel propose des « moyens acceptables de conformité ». Ils ne sont pas d’application obligatoire, sauf cas particuliers prévus par le texte. Une entité peut atteindre un objectif autrement, à condition de le démontrer.
- Le document est provisoire. L’ANSSI le qualifie de document de travail : aucune version définitive ne sera publiée avant la fin de la transposition et une consultation.
Concrètement, le ReCyF n’est donc pas une norme de certification. Aucun label « conforme ReCyF » n’existe aujourd’hui. Sa valeur est ailleurs : il indique, mesure par mesure, ce que l’ANSSI considérera comme suffisant lors d’un contrôle.
Quels sont les 20 objectifs du ReCyF ?
Le ReCyF v2.5 organise ses 20 objectifs de sécurité en quatre blocs : gouvernance (objectifs 1 à 5), protection (6 à 11), défense (12) et résilience (13 à 15). Les objectifs 16 à 20 complètent l’ensemble et ne s’appliquent qu’aux entités essentielles (EE), au nom du principe de proportionnalité. Les entités importantes (EI) sont concernées par les objectifs 1 à 15.
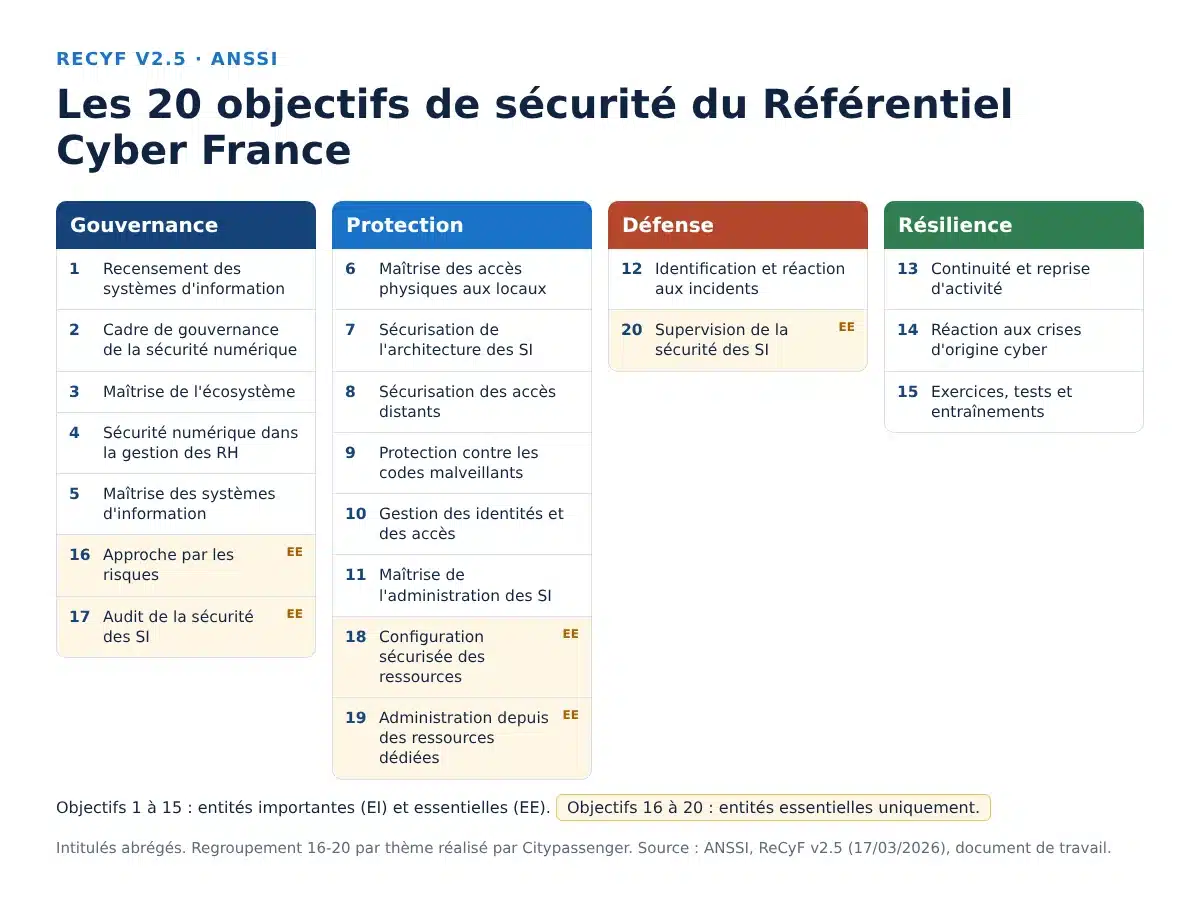
| N° | Objectif (intitulé ANSSI) | EI | EE |
|---|---|---|---|
| 1 | Recensement des systèmes d’information | Oui | Oui |
| 2 | Mise en œuvre d’un cadre de gouvernance de la sécurité numérique | Oui | Oui |
| 3 | Maîtrise de l’écosystème | Oui | Oui |
| 4 | Intégration de la sécurité numérique dans la gestion des ressources humaines | Oui | Oui |
| 5 | Maîtrise des systèmes d’information | Oui | Oui |
| 6 | Maîtrise des accès physiques aux locaux | Oui | Oui |
| 7 | Sécurisation de l’architecture des systèmes d’information | Oui | Oui |
| 8 | Sécurisation des accès distants aux systèmes d’information | Oui | Oui |
| 9 | Protection des systèmes d’information contre les codes malveillants | Oui | Oui |
| 10 | Gestion des identités et des accès des utilisateurs aux systèmes d’information | Oui | Oui |
| 11 | Maîtrise de l’administration des systèmes d’information | Oui | Oui |
| 12 | Identification et réaction aux incidents de sécurité | Oui | Oui |
| 13 | Continuité et reprise d’activité | Oui | Oui |
| 14 | Réaction aux crises d’origine cyber | Oui | Oui |
| 15 | Exercices, tests et entraînements | Oui | Oui |
| 16 | Mise en œuvre d’une approche par les risques | Non | Oui |
| 17 | Audit de la sécurité des systèmes d’information | Non | Oui |
| 18 | Sécurisation de la configuration des ressources des systèmes d’information | Non | Oui |
| 19 | Administration des systèmes d’information depuis des ressources dédiées | Non | Oui |
| 20 | Supervision de la sécurité des systèmes d’information | Non | Oui |
Plusieurs objectifs touchent directement l’infrastructure réseau. L’objectif 7 demande un cloisonnement physique ou logique des systèmes d’information (le référentiel cite le cloisonnement par VLAN) et le filtrage des communications entrantes et sortantes. L’objectif 8 porte sur l’authentification des personnes qui se connectent depuis l’extérieur et sur la sécurisation du canal de communication. L’objectif 10 couvre l’identification des utilisateurs et le cycle de vie des droits : attribution selon le besoin, révocation au changement de poste, désactivation au départ. L’objectif 11 impose des comptes d’administration exclusivement dédiés à cet usage.
Quelles administrations sont concernées ?
D’après le texte de la commission spéciale de l’Assemblée nationale et les comptes rendus des débats de novembre 2026, sont entités essentielles les régions, les départements, les communes de plus de 30 000 habitants, les métropoles, les communautés urbaines et les communautés d’agglomération. Les communautés de communes sont entités importantes. Les services de l’État relèvent aussi du dispositif, avec des exigences spécifiques définies par le Premier ministre selon le texte de la commission.
Les rapporteurs du Sénat évaluaient en 2025 le périmètre à environ 15 000 entités essentielles et importantes, dont près de 1 500 collectivités territoriales. Les estimations ont varié depuis : la ministre a évoqué 18 000 à 20 000 entités lors des débats de novembre 2026. Le chiffre définitif dépendra des décrets.
Deux règles distinguent le secteur public du privé :
- Pas d’amende pour l’État et les collectivités. Les députés ont maintenu leur exonération, au motif qu’une amende serait payée par les contribuables. Les entreprises encourent jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires mondial (entités essentielles) et 7 millions d’euros ou 1,4 % (entités importantes), comme le prévoit l’article 34 de la directive.
- Un mécanisme de remédiation public. L’Assemblée a adopté un dispositif par lequel une collectivité défaillante établit un plan de remédiation avec l’ANSSI, l’inscrit à l’ordre du jour de son assemblée délibérante et le rend public. La sanction est politique plutôt que financière.
Pour vérifier le statut d’une entité, l’ANSSI propose le simulateur « Suis-je concerné ? » sur MonEspaceNIS2. Notre mémo NIS2 et CRA pour les collectivités territoriales détaille les questions à se poser.
Quelles sont les dates de mise en conformité ?
À ce jour, aucune date légale de mise en conformité n’est fixée en France. La directive devait être transposée avant le 17 octobre 2024. Le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité a été adopté par le Sénat le 12 mars 2025, examiné en séance à l’Assemblée nationale les 9 et 10 novembre 2026, puis adopté par l’Assemblée nationale lors du vote solennel du 17 novembre 2026 (texte adopté n° 366). Le texte étant en procédure accélérée, une seule lecture par chambre est prévue : reste à savoir si le Premier ministre convoquera une commission mixte paritaire pour concilier les versions du Sénat et de l’Assemblée. Viendront ensuite la promulgation et les décrets en Conseil d’État.
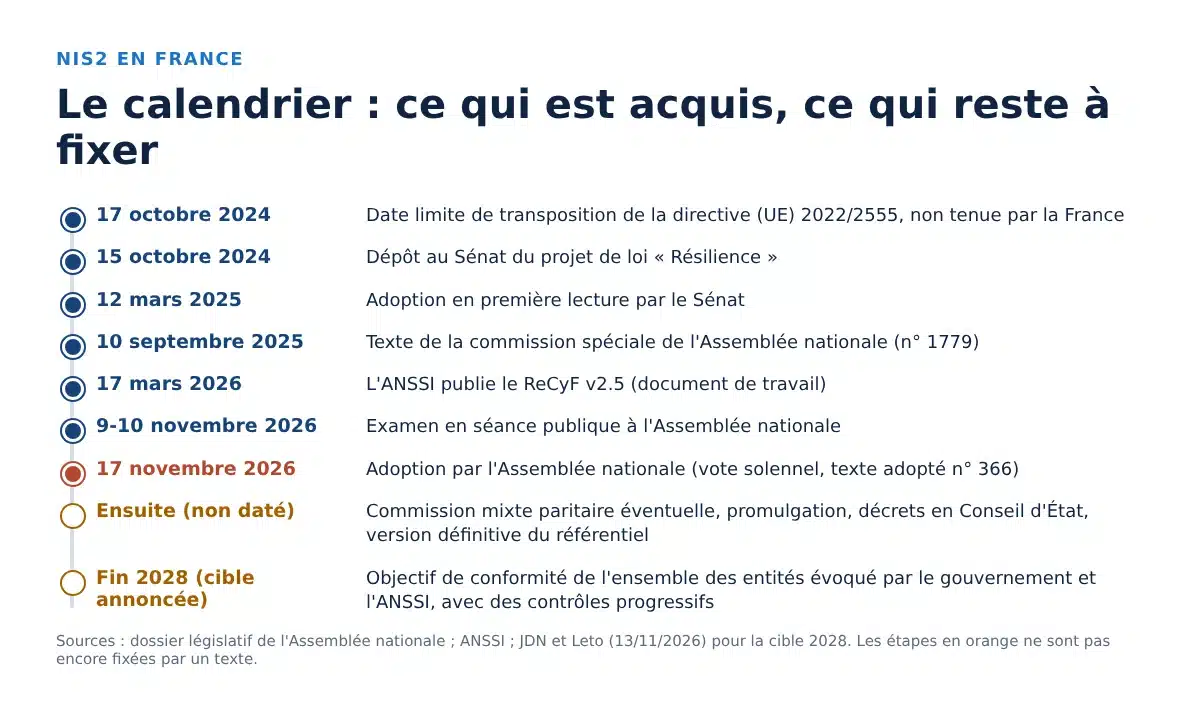
| Étape | Date | Statut |
|---|---|---|
| Date limite de transposition (directive 2022/2555) | 17 octobre 2024 | Dépassée |
| Dépôt du projet de loi Résilience au Sénat | 15 octobre 2024 | Fait |
| Adoption en première lecture au Sénat | 12 mars 2025 | Fait |
| Texte de la commission spéciale de l’Assemblée (n° 1779) | 10 septembre 2025 | Fait |
| Publication du ReCyF v2.5 par l’ANSSI | 17 mars 2026 | Fait (document de travail) |
| Examen en séance à l’Assemblée nationale | 9 et 10 novembre 2026 | Fait |
| Adoption par l’Assemblée nationale (vote solennel, T.A. n° 366) | 17 novembre 2026 | Fait |
| Commission mixte paritaire éventuelle, promulgation, décrets | Non daté | À venir |
| Conformité de l’ensemble des entités | Fin 2028 (cible annoncée) | Objectif, pas une échéance légale |
Deux points méritent d’être lus attentivement. D’abord, la loi ne prévoit pas de délai de grâce : selon le compte rendu du JDN, la ministre a écarté un délai de mise en conformité inscrit dans le texte, jugé contraire au droit européen. L’échéance de fin 2028 est une cible de conformité évoquée par le gouvernement et l’ANSSI, assortie de contrôles progressifs : les entités importantes seraient contrôlées sur indices de manquement, les entités essentielles feraient l’objet d’un contrôle continu. Ensuite, la cible 2028 porte sur la conformité aux objectifs, pas sur toutes les obligations. Les délais de notification des incidents importants, eux, sont fixés par l’article 23 de la directive et repris par le projet de loi : alerte précoce sous 24 heures, notification sous 72 heures, rapport final sous un mois.
L’argument inverse existe et il est sérieux : tant que les décrets ne sont pas publiés, les objectifs peuvent encore bouger, et investir sur une version provisoire comporte un risque. Il tient mal à l’examen. Les objectifs du ReCyF recoupent les mesures de l’article 21 de la directive, déjà fixées au niveau européen, et les chantiers les plus longs (inventaire, cloisonnement, gestion des accès, supervision) seront exigés quelle que soit la rédaction finale.
Ce que le ReCyF change dans la stratégie des administrations
De la recommandation à l’obligation de résultat
Le changement le plus profond est culturel. Une collectivité pouvait jusqu’ici se référer aux guides de l’ANSSI sans avoir à rendre compte de leur application. Avec le ReCyF, chaque objectif devient un point de contrôle, et la direction générale comme l’exécutif doivent pouvoir expliquer comment il est atteint. L’objectif 2, cadre de gouvernance, place explicitement la cybersécurité au niveau de la direction.
Une exposition politique plutôt que financière
L’exonération d’amende ne signifie pas absence de conséquence. Le plan de remédiation débattu en assemblée délibérante et rendu public expose les élus devant leurs administrés. Pour un exécutif local, la conformité devient un sujet de mandat, pas seulement un sujet de DSI.
La commande publique comme levier
Les députés ont adopté en novembre 2026 des amendements introduisant des exigences de cybersécurité dans les marchés publics et une préférence pour les prestataires qualifiés par l’ANSSI. Une collectivité devra donc intégrer les objectifs du ReCyF dans ses cahiers des charges : un prestataire d’infogérance ou d’hébergement qui ne peut pas documenter sa contribution aux objectifs 3 (écosystème), 8 (accès distants) ou 11 (administration) deviendra un risque de non-conformité pour l’acheteur.
Une incitation à la mutualisation
Une commune de 12 000 habitants n’est pas entité régulée, mais sa communauté de communes l’est. Les deux partagent souvent réseau, messagerie et applications métier. Le ReCyF pousse à traiter ces systèmes au niveau intercommunal, ce qui rejoint une logique de mutualisation des compétences et des budgets. C’est une lecture de notre part : le texte ne l’impose pas, mais un système d’information partagé ne peut pas être conforme pour un membre et pas pour l’autre.
Les 5 étapes pour se mettre en conformité
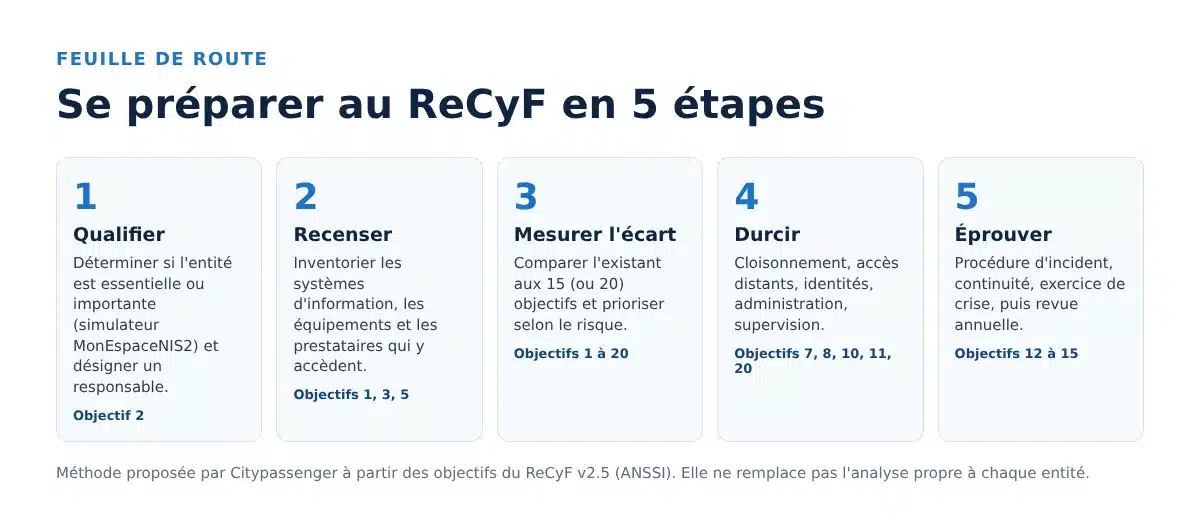
La méthode ci-dessous est celle que nous appliquons. Elle suit l’ordre de dépendance des objectifs : on ne peut pas cloisonner ce qu’on n’a pas inventorié, ni superviser un réseau dont on ne connaît pas les flux.
1. Qualifier l’entité et désigner un responsable
Vérifiez le statut (essentielle ou importante) avec le simulateur MonEspaceNIS2, puis nommez un responsable de la démarche avec un mandat de la direction. C’est le socle de l’objectif 2.
2. Recenser les systèmes d’information et l’écosystème
Listez les systèmes, les équipements connectés et les prestataires qui y accèdent (objectifs 1, 3 et 5). L’écart entre l’inventaire déclaré et ce qui circule réellement sur le réseau est souvent important : notre article sur l’inventaire des actifs réseau pour NIS2 détaille la méthode.
3. Mesurer l’écart objectif par objectif
Comparez l’existant aux 15 ou 20 objectifs applicables et classez les écarts par niveau de risque. Le résultat est une feuille de route chiffrée, utile pour l’arbitrage budgétaire et pour le dialogue avec l’ANSSI.
4. Durcir l’infrastructure
C’est l’étape la plus longue : cloisonnement et filtrage (objectif 7), accès distants (8), identités et droits (10), comptes et postes d’administration (11 et 19), supervision (20). Notre guide pour sécuriser les accès réseau avec RADIUS, 802.1X, VPN et bastion explique quelle brique répond à quel objectif.
5. Éprouver l’organisation
Rédigez la procédure de notification d’incident en tenant les délais de 24 heures, 72 heures et un mois, testez le plan de continuité et organisez un exercice de crise (objectifs 12 à 15). Prévoyez une revue annuelle.
Comment Citypassenger simplifie la mise en conformité

Citypassenger exploite l’infrastructure réseau et sécurité de ses clients sous forme de service managé : WiFi, LAN, pare-feu, accès distants, authentification et supervision, sans investissement initial. Notre offre est compatible avec la démarche ReCyF : elle s’appuie sur les mêmes briques que celles décrites par les objectifs réseau du référentiel, et elle fournit les éléments de preuve qu’un contrôle demandera.
| Objectif ReCyF | Ce que l’infrastructure managée apporte |
|---|---|
| 1. Recensement des SI | Visibilité continue sur les équipements connectés au réseau |
| 7. Architecture | Cloisonnement par VLAN et pare-feu managé pour filtrer les flux entrants et sortants |
| 8. Accès distants | VPN chiffré avec authentification des utilisateurs |
| 10. Identités et accès | Authentification RADIUS et 802.1X sur le LAN et le WiFi |
| 11 et 19. Administration | Accès d’administration par bastion, nominatifs et tracés |
| 12 et 20. Incidents et supervision | Supervision du réseau et journaux exploitables pour qualifier un incident dans les délais |
Une limite doit être dite clairement : aucun prestataire ne rend une entité conforme à sa place. Les objectifs de gouvernance, de ressources humaines, d’accès physiques et de gestion de crise relèvent de l’organisation elle-même. Notre rôle est de prendre en charge la part technique du réseau, qui est aussi la plus lourde à exploiter au quotidien, et d’en documenter le fonctionnement.

Pour situer votre administration face aux objectifs du ReCyF et identifier les écarts côté réseau, demandez un diagnostic de votre infrastructure.
Conclusion
Le ReCyF est la meilleure indication disponible de ce que l’ANSSI attendra des administrations sous NIS2 : 20 objectifs, 15 pour toutes les entités, 5 de plus pour les entités essentielles. Le calendrier légal n’est pas encore fixé et le document reste provisoire, mais les chantiers qu’il décrit prennent des mois. Les collectivités qui auront inventorié, cloisonné et sécurisé leurs accès avant la publication des décrets aborderont les contrôles avec une avance réelle. Les autres découvriront l’obligation au moment où elle s’appliquera.
FAQ
Que signifie ReCyF ?
ReCyF signifie Référentiel Cyber France. C’est le référentiel publié par l’ANSSI qui liste les objectifs de sécurité découlant de NIS2 et, pour chacun, les moyens acceptables de les atteindre. La version 2.5 date du 17 mars 2026.
Le ReCyF est-il obligatoire ?
Les objectifs le seront, une fois le décret d’application de la loi Résilience publié. Les moyens proposés par le référentiel restent des recommandations : une entité peut atteindre un objectif par d’autres moyens si elle le démontre. À ce jour, le ReCyF est un document de travail.
Quelle différence entre le ReCyF et la directive NIS2 ?
NIS2 est la directive européenne (UE) 2022/2555 qui fixe le cadre : périmètre, mesures de gestion des risques, notification d’incidents, sanctions. Le ReCyF est le document français de l’ANSSI qui décline ces exigences en 20 objectifs et en mesures opérationnelles.
Ma commune est-elle concernée par le ReCyF ?
Selon le texte examiné par l’Assemblée nationale, les communes de plus de 30 000 habitants sont entités essentielles. Une commune plus petite n’est pas directement régulée, mais l’intercommunalité dont elle fait partie peut l’être, et les systèmes partagés seront concernés. Le simulateur MonEspaceNIS2 de l’ANSSI permet de vérifier.
Une collectivité peut-elle être sanctionnée ?
Les collectivités et l’État sont exonérés d’amende dans le texte adopté en séance. En revanche, une collectivité défaillante devra établir un plan de remédiation avec l’ANSSI, le soumettre à son assemblée délibérante et le rendre public.
Quand faut-il être conforme au ReCyF ?
Aucune date légale n’est fixée à ce jour. L’Assemblée nationale a adopté le texte le 17 novembre 2026, mais la loi n’est pas encore promulguée et les décrets ne sont pas publiés. Le gouvernement et l’ANSSI ont évoqué une cible de conformité de l’ensemble des entités fin 2028, avec des contrôles progressifs. Les délais de notification d’incident (24 heures, 72 heures, un mois) sont déjà fixés par la directive ; leur date d’application dépendra de l’entrée en vigueur de la loi et de ses décrets.
Sources
- ANSSI, La directive NIS 2, page consultée le 17/11/2026.
- ANSSI, NIS 2 : l’ANSSI poursuit et renforce sa dynamique d’accompagnement, 18/03/2026.
- ANSSI, ReCyF, suivi des modifications v2.4 vers v2.5, 17/03/2026.
- Assemblée nationale, dossier législatif du projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, et texte de la commission spéciale n° 1779, 10/09/2025.
- Sénat, rapport n° 393 (2024-2025) de la commission spéciale, 04/03/2025.
- Directive (UE) 2022/2555 dite NIS 2, texte officiel sur EUR-Lex (articles 21, 23 et 34).
- JDN, NIS2 : l’Assemblée adopte enfin la transposition, et la réécrit contre l’avis du gouvernement, 13/11/2026.
- Leto, Loi Résilience NIS 2 : article 16 bis supprimé, vote le 17 novembre, 13/11/2026.
- Next, Dernière ligne droite pour le PJL Résilience, qui passe le vote solennel à l’Assemblée, 17/11/2026.
- Next, NIS 2 : l’ANSSI publie son ReCyF, 19/03/2026.