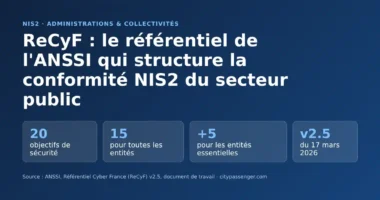
ReCyF : l’influence du référentiel NIS2 sur la stratégie des administrations
Le ReCyF de l'ANSSI fixe 20 objectifs de sécurité NIS2. Ce qu'il change pour les collectivités et l'État, où en est le calendrier et par où commencer.

Le ReCyF de l'ANSSI fixe 20 objectifs de sécurité NIS2. Ce qu'il change pour les collectivités et l'État, où en est le calendrier et par où commencer.
Cinq briques, cinq rôles : où s'appliquent RADIUS/802.1X, le VPN, le bastion, le NAC et la segmentation, ce que chacune ne fait pas, et dans quel ordre les déployer.
Dégivrage forcé à 50 °C dans des centaines de supermarchés : ce que l'on sait des failles Danfoss et Dixell, et ce qu'une Gateway Edge change à chaque étape de l'attaque, limites comprises.
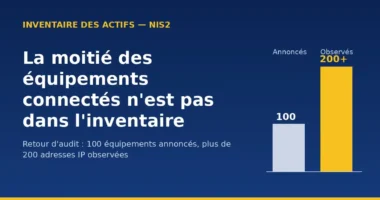
En audit de site, une centaine d'équipements annoncés et plus du double d'adresses IP observées : téléphones, tablettes, imprimantes, TPE. Pourquoi l'inventaire est faux, ce que demande NIS2, et comment le réseau le corrige en cinq étapes.
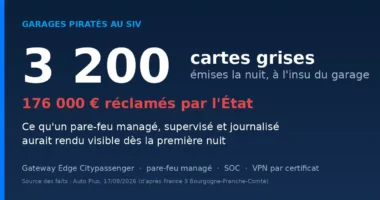
Un garage du Doubs doit 176 000 € à l'État après 3 200 cartes grises émises la nuit par des pirates. Ce qu'un pare-feu managé, supervisé et journalisé aurait vu dès la première nuit.
NIS2 impose des mesures précises de sécurité réseau. Ce qui change pour le WiFi géré, le SD-WAN et le pare-feu de votre entreprise, avec les délais à connaître.

Le Cybersecurity Act a été adopté e mars 2019 par les députés de l'UE. Grâce à lui, la cybersécurité sera plus transparente et moins coûteuse à mettre en place.

Le pare-feu managé s'est imposé comme la pierre angulaire de la sécurité réseau des entreprises modernes. Face à des cybermenaces toujours plus sophistiquées et à la complexité croissante…
Cartographie des risques, PCA/PRA, gouvernance : la méthode d'une équipe ISO 27001 pour transformer « et si ça tombe ? » en plan d'action concret.
Communes de plus de 30 000 habitants, EPCI, départements : êtes-vous concernés par NIS2 ? Le point en 5 questions et les obligations à anticiper.


